

Od 11. rujna u Europskoj uniji vrijede nova pravila prema kojima proizvođači uređaja i softvera povezanih s internetom moraju prijavljivati ozbiljne kibernetičke incidente i sigurnosne propuste koje hakeri aktivno iskorištavaju. Primjerice, roditelji koriste baby monitor s kamerom kako bi pratili dijete dok spava. Ako uređaj nije dovoljno zaštićen, netko nepoznat može upasti u sustav, gledati dijete, slušati što se događa u kući ili čak govoriti putem zvučnika na monitoru.
Dosad nije postojala jedinstvena obveza na razini EU-a da proizvođači takvih proizvoda prijavljuju ovakve sigurnosne probleme, ali, prema novim pravilima Akta o kibernetičkoj otpornosti (Cyber Ressilence act – CRA), sada se to mijenja. Krajem 2027. godine stupaju na snagu i širi zahtjevi za sigurnost digitalnih proizvoda.
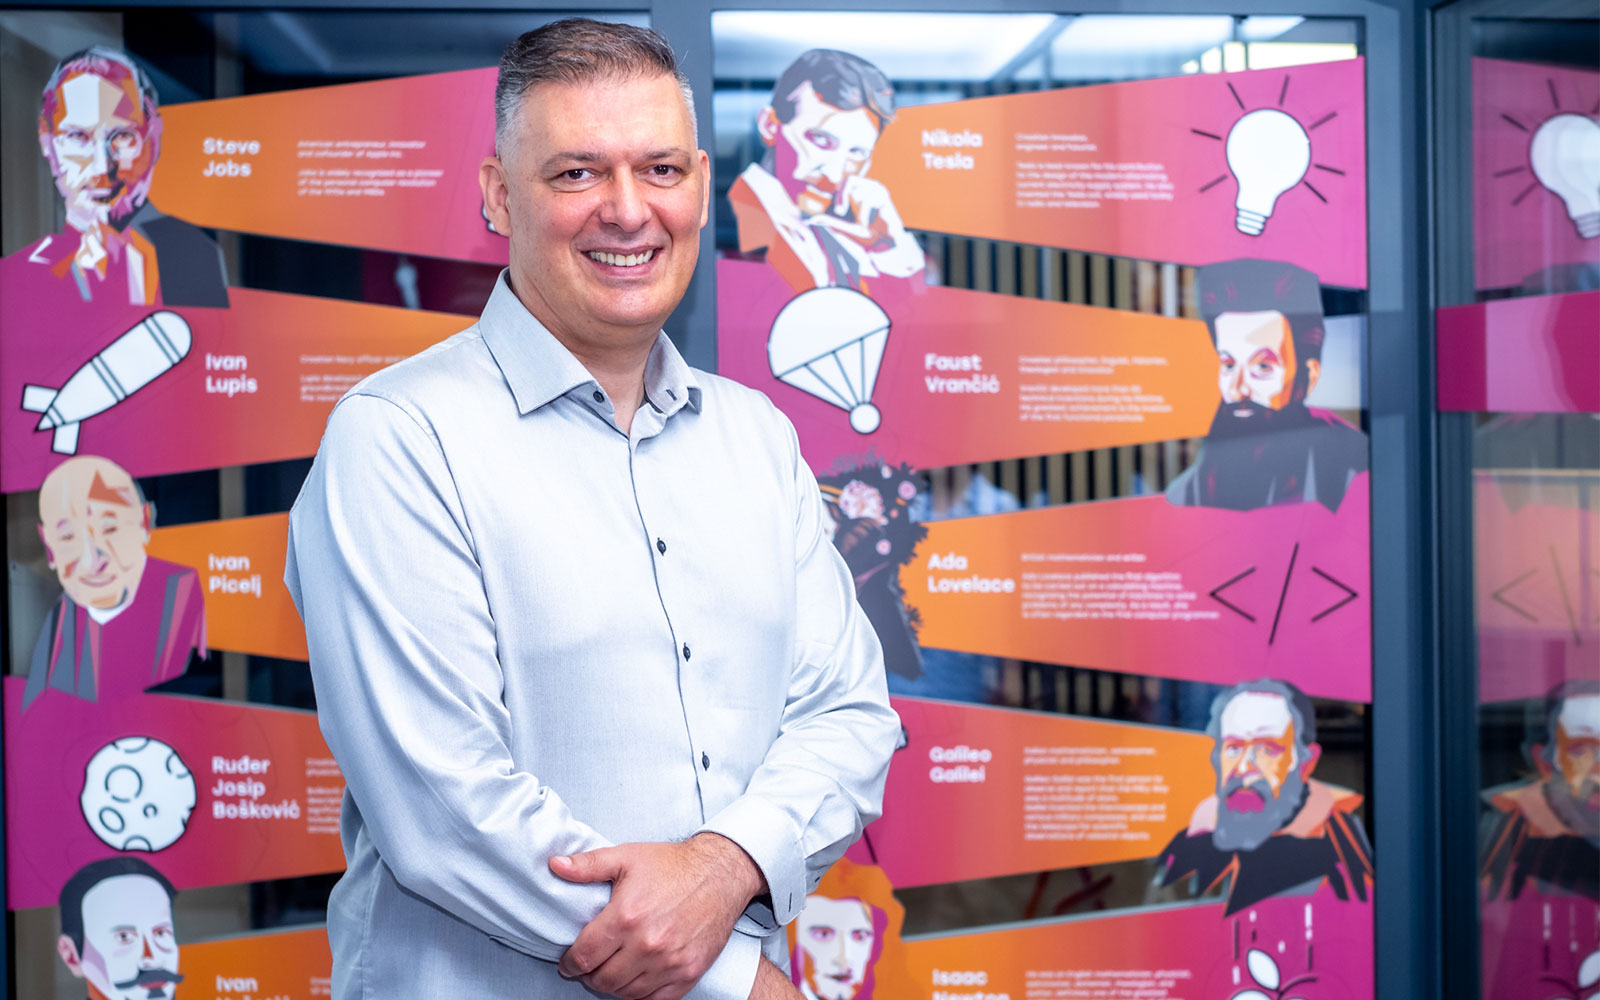
To je povod za razgovor sa Zlatanom Morićem, pročelnikom odjela za kibernetičku sigurnost na sveučilištu Algebra Bernays, programskim direktorom konferencije “CRA i sigurnost lanca opskrbe: od regulative do stvarne kibernetičke otpornosti” koja se održava ovog petka. Morić je član HUP-ove radne skupine za kibernetičku sigurnost, ima više od 30 godina profesionalnog iskustva i sudjelovao je u projektima sigurnosti informacijskih sustava, analize prijevara i razvoja obrazovnih programa
Odnedavno u EU vrijede nova pravila prema kojima proizvođači uređaja i softvera povezanih s internetom moraju prijavljivati ozbiljne kibernetičke incidente i sigurnosne propuste koje hakeri aktivno iskorištavaju. Što to konkretno znači i za Hrvatsku?
To znači da i hrvatski proizvođači digitalnih proizvoda obuhvaćenih Aktom o kibernetičkoj otpornosti, odnosno CRA-om, moraju imati organiziran postupak za brzo prijavljivanje. Od 11. rujna 2026. za aktivno iskorištavane ranjivosti i ozbiljne incidente koji utječu na sigurnost proizvoda vrijede rokovi od 24 sata za rano upozorenje i 72 sata za detaljniju prijavu, računajući od saznanja.
Prijava se podnosi putem jedinstvene europske platforme SRP (Single Reporting Platform). U praksi, tvrtka mora unaprijed znati tko procjenjuje događaj, tko prijavljuje i tko koordinira odgovor. Ako to počnemo dogovarati tek kad se napad dogodi, izgubit ćemo dragocjeno vrijeme. Važno je i da se ova obveza odnosi na sigurnost proizvoda: nije riječ o obvezi svake hrvatske tvrtke da prema CRA-u prijavljuje svaki napad na svoj sustav.
Što nova europska pravila konkretno mijenjaju za domaće gospodarstvo i imamo li u Hrvatskoj dovoljno stručnjaka koji bi trebali osigurati provedbu svih tih zahtjeva?
Sigurnost postaje sastavni dio razvoja proizvoda, ugovaranja i odgovornosti uprave. Tvrtke koje razvijaju softver ili uređaje morat će sigurnost planirati od početka i organizirati održavanje proizvoda nakon prodaje. Kupci će pritom imati više razloga tražiti jasne informacije o podršci i postupanju s ranjivostima. U Hrvatskoj imamo kvalitetne stručnjake, ali ne bih tvrdio da imamo dovoljno kapaciteta za sve potrebe koje dolaze. Posebno je zahtjevno povezati razvoj softvera, sigurnost, pravne obveze i poslovne odluke.
Ne mora svaka mala tvrtka imati velik sigurnosni odjel, ali mora imati odgovornu osobu i pristup stručnom znanju. Upravo zato želimo da konferencija IQ Defence posvećena CRA-u i sigurnosti dobavljačkog lanca bude mjesto razgovora o konkretnim koracima. Poduzetnicima trebaju razumljivi odgovori: odnose li se zahtjevi na njihov proizvod, što trebaju pripremiti i odakle krenuti. Upravo zato u sklopu konferencije pripremili smo i radionicu s tom temom.
Krajem 2027. stupaju na snagu i širi zahtjevi za sigurnost digitalnih proizvoda. Što će ta proširena regulativa donijeti?
Od 11. prosinca 2027. počinje glavna primjena CRA-a. Za obuhvaćene proizvode to donosi zahtjeve za sigurnost pri projektiranju, procjenu rizika, upravljanje ranjivostima, sigurnosna ažuriranja te dokazivanje sukladnosti i oznaku CE. Proizvođač mora odrediti razdoblje podrške koje je u pravilu najmanje pet godina, osim kada je očekivano trajanje uporabe proizvoda kraće. Za korisnike je ključna promjena to što sigurnost treba trajati i nakon kupnje. Za proizvođače to znači da već sada trebaju planirati kako će održavati proizvode i rješavati sigurnosne probleme. Proizvod koji danas razvijamo možda će se prodavati i koristiti godinama.
Stalno upozoravate na sve sofisticiranije metode napada – hakeri nemaju radno vrijeme i sve su inovativniji. Kako se rizici mogu svesti na razumnu mjeru?
Cilj je otežati napad, brzo ga prepoznati i ograničiti posljedice. Za to nam najprije trebaju dosljedno provedene osnove: pregled sustava i podataka, redovita ažuriranja, višefaktorska autentifikacija, ograničena prava pristupa i sigurnosne kopije čiju smo obnovu stvarno provjerili. Jednako je važan uvježban odgovor. Ako incident počne u petak navečer, mora se znati tko reagira, što smije isključiti i kako se nastavlja poslovanje. Tvrtka koja je vježbala takav scenarij ima znatno bolju polaznu poziciju od one koja ima samo dokument spremljen u ladici.
Kolika je važnost obrazovanja i suradnje između akademske zajednice, industrije i državnih tijela u izgradnji kibernetičke otpornosti?
Ta je suradnja ključna jer svatko donosi drugi dio rješenja. Akademska zajednica razvija znanje i ljude, industrija donosi stvarne probleme, a državna tijela imaju važnu ulogu u koordinaciji i razmjeni informacija. Obrazovanje pritom treba obuhvatiti i uprave, nabavu, financije i zaposlenike. Primjerice, osoba koja ugovara digitalni proizvod mora znati pitati koliko traje sigurnosna podrška i kako dobavljač obavještava kupce o ranjivostima. To je i razlog za dolazak na konferenciju: prilika da vlastita pitanja raspravite s ljudima koji se bave istim izazovima i uspostavite kontakte koji mogu biti korisni kad problem stvarno nastane.
Koliko su hrvatske kompanije doista sigurne?
Nema jedinstvene ocjene koja vrijedi za sve hrvatske kompanije. Sigurnost ovisi o djelatnosti, načinu upravljanja, sustavima i spremnosti na oporavak. Tvrtka koja dosad nije primijetila incident time još nije dokazala da je sigurna. Nacionalni CERT u 2025. zabilježio je 1513 incidenata, odnosno 35,9 posto više nego godinu prije. To su prijavljeni ili otkriveni incidenti u njegovu djelokrugu, a ne ukupan broj napada na hrvatske tvrtke niti izravna mjera njihove sigurnosti. Upravi bih postavio tri pitanja: znamo li što štitimo, možemo li prepoznati napad i jesmo li provjerili možemo li se oporaviti? Odgovori na njih govore više od popisa kupljenih sigurnosnih alata.
Gdje su najveće slabosti domaćih tvrtki u kontekstu kibernetičke sigurnosti?
Najviše bih pozornosti usmjerio na nejasne odgovornosti, nezaštićene korisničke račune, zastarjele sustave i neprovjerene sigurnosne kopije. Posebno su osjetljivi udaljeni pristupi i računi s velikim ovlastima, uključujući one koje koriste vanjski dobavljači. Važna slabost može biti i poslovni proces. Ako je za promjenu računa na koji plaćamo dobaljaču dovoljna jedna poruka elektroničke pošte, napadač može izazvati veliku štetu bez provale u tehnički sustav. Zato sigurnost mora obuhvatiti i način na koji odobravamo plaćanja, dijelimo podatke i provjeravamo zahtjeve.
Bi li investicije u kibernetičku sigurnost trebalo tretirati kao investiciju u sigurnost i kontinuitet poslovanja?
Apsolutno. Ulaganjem u sigurnost štitimo sposobnost tvrtke da isporučuje, naplaćuje i ispunjava obveze prema kupcima. Zato uprava treba znati koji su procesi kritični i koliko dugo mogu biti nedostupni. Iz toga proizlaze prioriteti ulaganja. Za jednu tvrtku presudan je sustav naručivanja, za drugu proizvodnja, a za treću zaštita povjerljivih podataka. Dobro ulaganje smanjuje konkretan poslovni rizik i omogućuje brži oporavak.
Može li se procijeniti koliko ih može stajati ozbiljan napad?
Može se procijeniti kroz scenarije, ali jedna prosječna brojka za sve tvrtke malo bi nam rekla. Treba zbrojiti izgubljeno poslovanje, obnovu sustava, stručnu pomoć, dodatni rad, moguće ugovorne obveze te posljedice za kupce i ugled. Primjerice, ako procijenjeni gubitak zbog zastoja iznosi 20 tisuća eura dnevno, pet dana prekida znači sto tisuća eura prije troškova oporavka. To je ilustrativan izračun, a ne podatak o prosječnoj šteti. Naravno, tu treba dodati i neizravne troškove gdje se, primjerice, dio naših korisnika prebaci kod drugog dobavljača. Svaka uprava treba napraviti vlastiti plan: što ako od sutra pet dana ne možemo raditi?
Mogu li domaće tvrtke ugroziti vlastiti dobavljači?
Mogu, dobavljač može imati pristup našim sustavima, obrađivati naše podatke ili isporučivati softver o kojem ovisimo. Ako je kompromitiran, posljedice se mogu prenijeti na njegove korisnike. Njegov prekid rada također može zaustaviti naše poslovanje. Zato pri odabiru dobavljača, uz cijenu i funkcionalnost, trebamo provjeriti sigurnosnu podršku, način prijave incidenata i mogućnost oporavka. Pristup našim sustavima treba biti ograničen na ono što je potrebno i ukinut kad više nije potreban. Dobavljački lanac dio je naše sigurnosti pa zaslužuje jednaku pozornost kao vlastiti sustavi.
Može li se reći da je Hrvatska pristupanjem Europskoj uniji i NATO-u te rastom standarda, postala zanimljivija kriminalnim organizacijama?
Rast digitalizacije, vrijednosti poslovanja i povezanosti s međunarodnim partnerima povećava i mogućnosti zarade za kriminalce. Članstvo u EU-u i NATO-u može biti relevantno za geopolitički motivirane napade, ali ne bih samo iz članstva zaključivao da smo postali privlačniji kriminalnim organizacijama. Financijski motiviranom napadaču često su najvažniji dostupna slabost i mogućnost naplate. Mala hrvatska tvrtka može biti zanimljiva zbog novca i podataka koje ima, ali i zbog pristupa većem partneru. Zato poruka “premali smo da bi nas netko napao” nije dobra osnova za poslovnu sigurnost.

Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu