

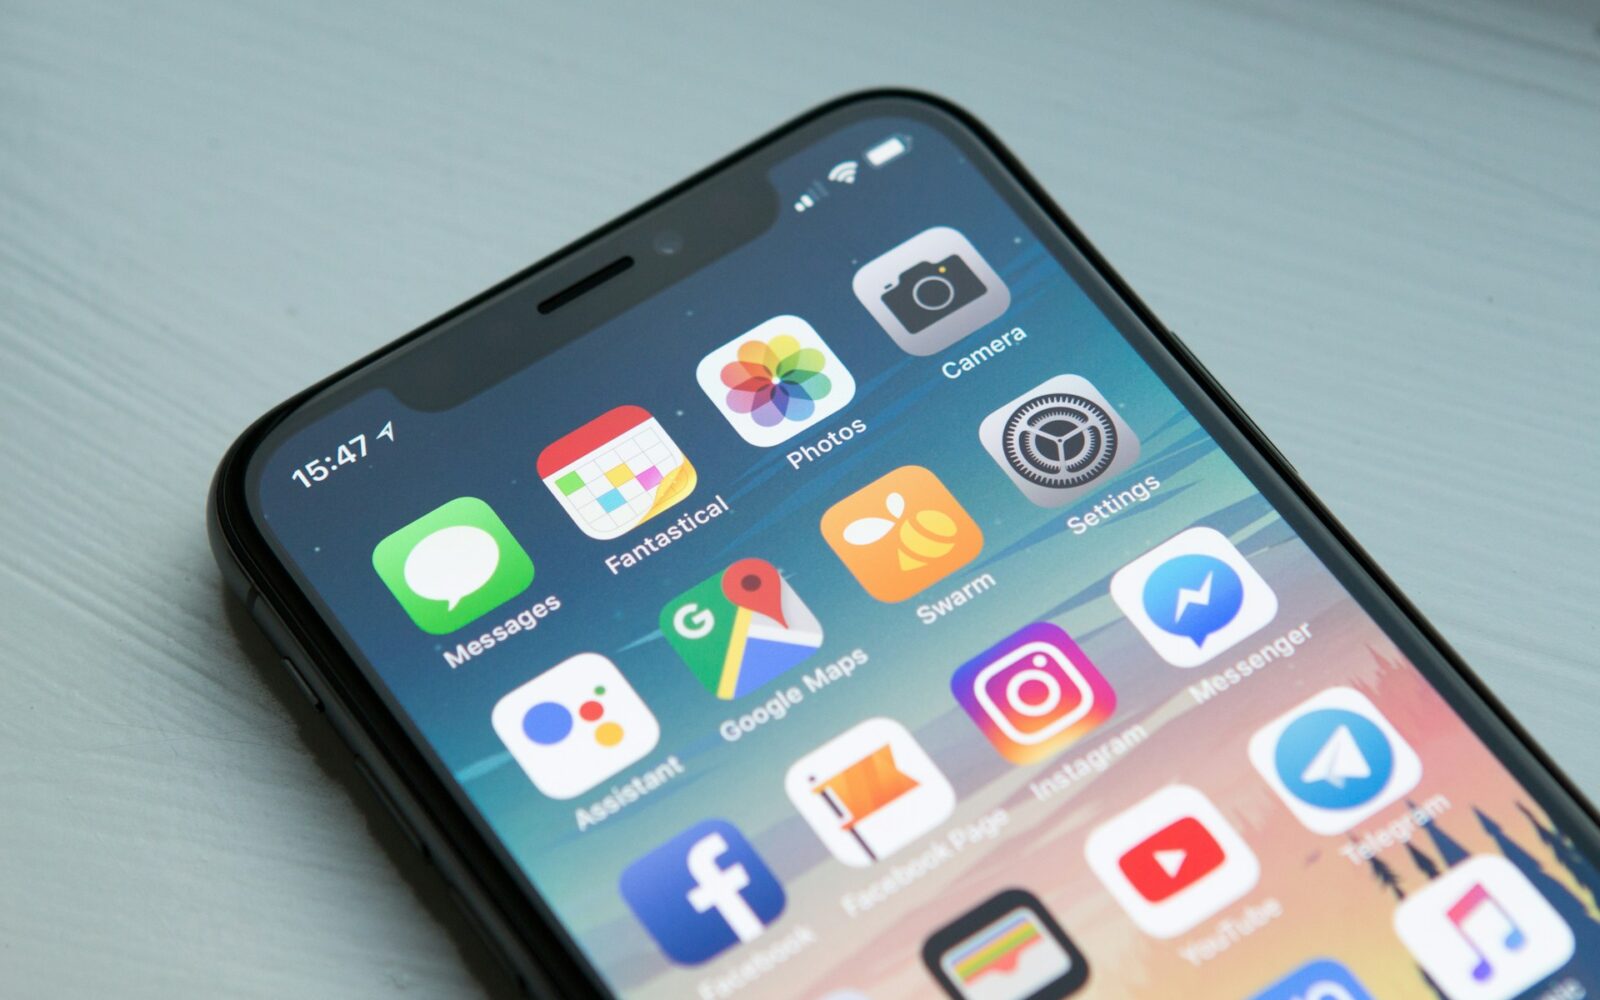
Korisnicima iPhonea savjetuje se da uklone sve aplikacije koje nisu preuzeli iz službene Appleove trgovine App Store. Upozorenje je objavljeno nakon što je najveća svjetska mjenjačnica kriptovaluta pretrpjela višemilijardni gubitak u kibernetičkom napadu koji se opisuje kao “najveći hakerski napad u povijesti”, piše Unilad.
Sigurnosni propust nazvan “worse_query”
Tvrtka Binance upozorila je korisnike iPhonea koji imaju instaliran iOS 26 ili iOS 27 na ozbiljan sigurnosni propust. Riječ je o ranjivosti nazvanoj “worse_query”, koja zlonamjernim aplikacijama može omogućiti neprimjetan pristup privatnim podacima pohranjenima u drugim aplikacijama na istom uređaju.
Iako sam propust nije zlonamjerni program, može otvoriti put neovlaštenom pristupu osjetljivim podacima ako se na uređaju nalazi zaražena aplikacija, prenosi Index.hr
Posebno su ugroženi korisnici kriptovaluta
Aplikacije instalirane izvan službenog App Storea mogu predstavljati veći sigurnosni rizik jer ne prolaze Appleove uobičajene sigurnosne provjere. Korisnici koji ih preuzimaju stoga se izlažu većoj opasnosti od kibernetičkih napada.
Iz Binancea upozoravaju da bi napadači mogli iskoristiti propust “worse_query” na uređajima sa zlonamjernim aplikacijama kako bi pristupili korisničkim računima ili ukrali kriptovalute iz digitalnih novčanika.
Tvrtka je upozorenje objavila u utorak, samo nekoliko dana nakon kibernetičkog napada povezanog sa Sjevernom Korejom, u kojem je, prema navodima, izgubila 6,3 milijarde dolara. Ipak, iz Binancea ističu da novootkriveni sigurnosni propust nije povezan s tim napadom te da bi mogao ugroziti svakoga tko kriptovalute čuva na iPhoneu.
Koje su verzije iOS-a zahvaćene?
Korisnicima koji imaju neku od zahvaćenih verzija iOS-a preporučuje se da što prije ažuriraju operativni sustav. Binance također savjetuje otvaranje novog novčanika za kriptovalute ako postoji sumnja da je uređaj već kompromitiran.
Prema navodima tvrtke, propust je otkriven na uređajima s verzijama iOS 26.7.1, iOS 27.0.1 i iOS 27.2. Međutim, neovisni istraživač softvera koji se na GitHubu predstavlja pod imenom Taj smatra da bi problem mogao biti znatno rašireniji. Prema njegovim tvrdnjama, ranjive bi mogle biti gotovo sve verzije iOS-a 26, od 26.0 do 26.7.2.
Kako napadači mogu doći do privatnih podataka?
Appleov operativni sustav inače sprječava aplikacije da međusobno pristupaju privatnim podacima i datotekama. Svaka aplikacija radi u zasebnom, zaštićenom okruženju, čime se smanjuje mogućnost neovlaštenog pristupa informacijama.
No sigurnosni propust “worse_query” mogao bi omogućiti zlonamjernim aplikacijama da zaobiđu tu zaštitu. To znači da bi napadači potencijalno mogli pristupiti privatnim porukama, fotografijama, dokumentima i spremljenim podacima za prijavu iz drugih aplikacija.
Prema dostupnim tvrdnjama, iskorištavanjem ove ranjivosti moguće je neprimjetno pregledavati, kopirati pa čak i mijenjati datoteke drugih aplikacija. Posebno su osjetljivi digitalni novčanici u kojima korisnici čuvaju kriptovalute.
Naime, podaci povezani s takvim novčanicima mogu sadržavati privatne ključeve ili fraze za oporavak koje omogućuju pristup sredstvima. Ako napadači dođu do tih podataka, mogli bi preuzeti kontrolu nad novčanikom i ukrasti kriptovalute.
Apple se zasad nije javno očitovao o ovom sigurnosnom propustu.

Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu