

Kakva nas naredna geopolitička kriza čeka? Prije nego navala neprijateljske vojske, to bi moglo biti nešto što ne bismo isti čas identificirali kao napad, recimo, slom europske energetske mreže koji bi se manifestirao u zamračenju gradova ili čak regija. Može li se hibridni napad na energetska postrojenja izbjeći, ako da kako, zašto je zapravo tolika ranjivost na djelu, kako reagirati ako se takav napad dogodi?
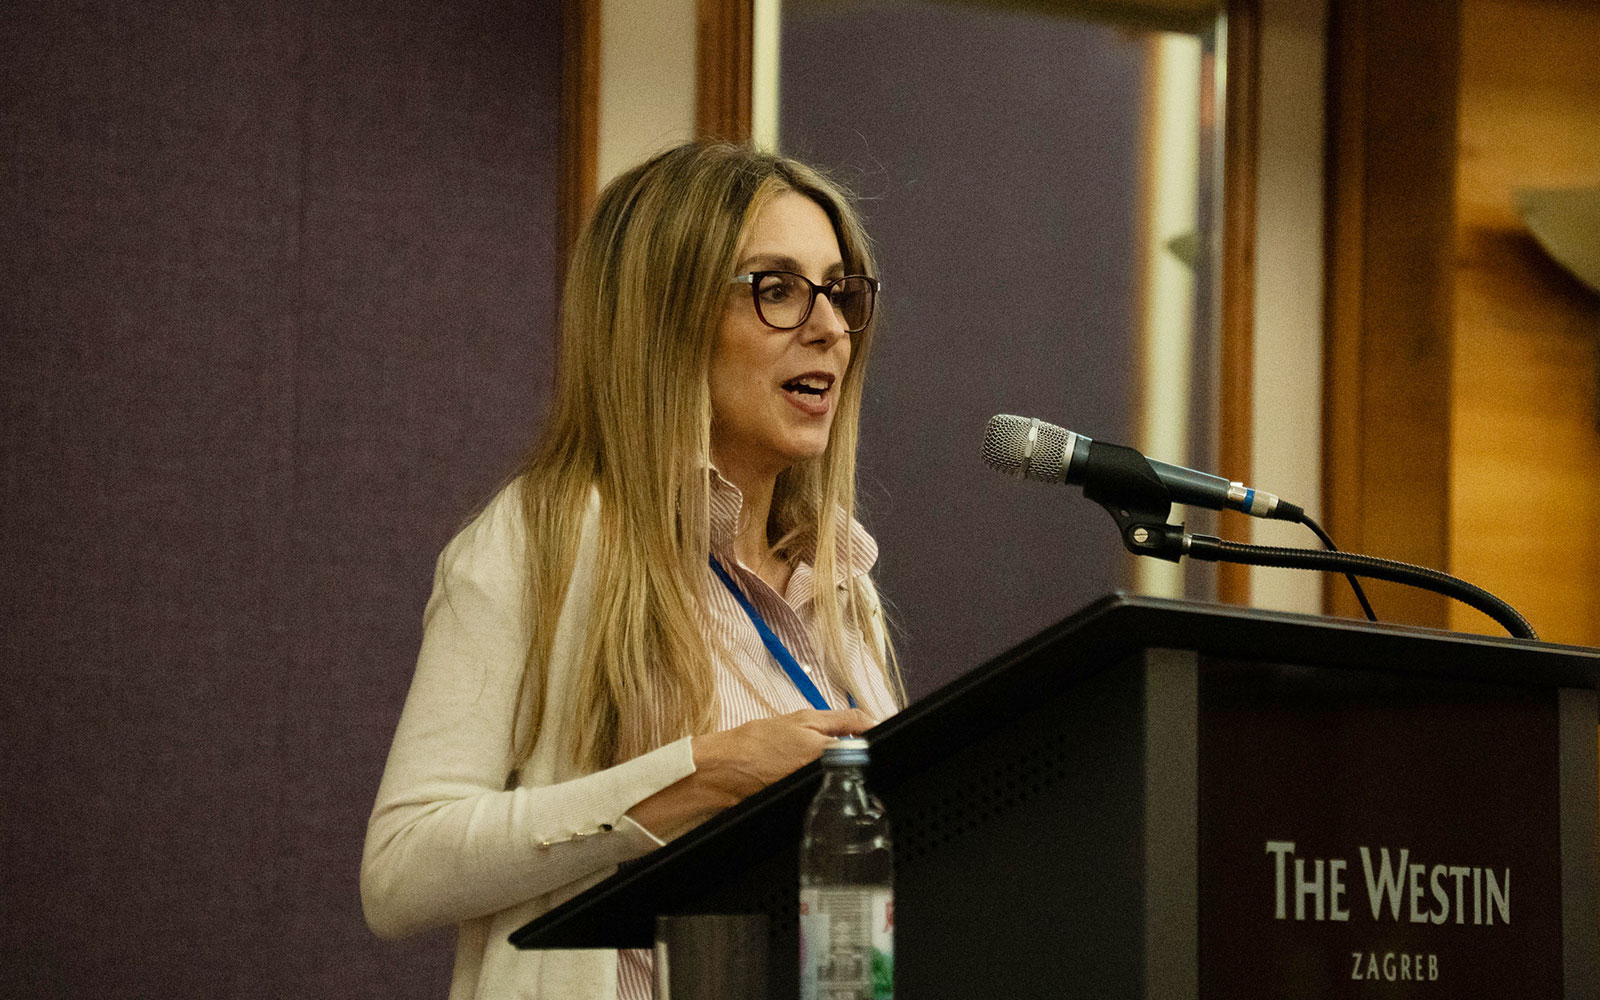
Grčka ekspertica za sigurnost Genny Dimitrakopoulou, iz Centra za sigurnosne studije (KEMEA) u Ateni, prošli tjedan predstavila je svoje istraživanje i prijedloge na 11. Zagrebačkom sigurnosnom forumu. Ona je jedna od još uvijek u Europi rijetkih kadrova koji se bave kibernetičkom sigurnošću, energetikom, hibridnim ugrozama i novim tehnologijama.
Ekspertiza Genny Dimitrakopoulou izrazito je multidisciplinarna, i vjerojatno, uz iskustvo, pokazatelj kakav će profil takvi analitičari morati imati. U svakom slučaju, poznavanje sigurnosti i obrane, energetike te europskog prava omogućuje grčkoj ekspertici da tehničke ranjivosti kritične infrastrukture komentira i ujedno predlaže rješenja i to u europskom formatu.
U svom izlaganju detaljno je opisala kako neprijatelj sve više nastoji iskoristiti digitalnu umreženost europskog energetskog sektora i kako iskorištava tu operativnu kompleksnost. To je posebno bitno jer su ugroženi sistemi zapravo lideri zelene tranzicije! Za sektor i za političare njezin rad predstavlja, kako su zaključili drugi stručnjaci, velik prilog otpornosti vitalnih europskih sustava u svijetu sve ozbiljnijih prijetnji.
Od zelene se tranzicije očekivalo, između ostalog, i da Europu učini energetski neovisnijom i sigurnijom. Dugo vremena EU je bio i lider, a sad se nastoji održati pri vrhu. Međutim, vi ste upozorili na jednu neugodnu, i javnosti nepoznatu stranu tog procesa. To je da uvođenje pametnih senzora, prediktivnih sustava u oblaku i decentraliziranih obnovljivih izvora energije stvara nove ranjive točke koje se mogu iskoristiti i u hibridnom ratovanju. Kako pristupiti tom problemu? Kako javnosti objasniti da zelena tranzicija donosi i nove kibernetičke ranjivosti, kako energetska industrija odgovara na ta vrlo teška pitanja, a da pritom ne usporava zelenu tranziciju oko koje smo se složili da je za Europu ključna?
Iskreno, problem postoji, ranjivost postoji, ali nema razloga za uzbunu ako rješavamo prepreke koje nam iskaču po putu. Svaka je tehnološka tranzicija takva da uz nove mogućnosti i nove koristi ima i slabosti, ranjivosti. Sada postoje nove ranjivosti koje ranije nisu postojale i treba ih rješavati. Pametne elektroenergetske mreže, prognoziranje temeljeno na računalstvu u oblaku, digitalne transformatorske stanice, napredni sustavi mjerenja potrošnje, decentralizirana solarna postrojenja i baterijski sustavi za pohranu energije, sve su to nove digitalne ulazne točke za potencijalne napadače. Takvih potencijalnih napada, takvih problema u tradicionalnim energetskim sustavima donedavno nije bilo.
Kad je sektor energetike postao svjestan potrebe da se zaštiti?
Svijest o kibernetičkim prijetnjama u energetskom sektoru razvijala se postupno. Prekretnicu su predstavljali napadi na elektroenergetsku mrežu u Ukrajini u prosincu 2015. Tada je prvi put javno dokumentirano da je kibernetički napad izazvao veliki prekid opskrbe električnom energijom, zbog kojeg je približno 225 tisuća korisnika ostalo bez struje. Dodatni napad u prosincu 2016. pokazao je da napadači mogu ciljati industrijske upravljačke sustave i izravno ometati rad kritične infrastrukture.
Ti su incidenti jasno pokazali da kibernetička sigurnost više nije samo pitanje informatičke zaštite. Postala je pitanje operativne otpornosti, javne i nacionalne sigurnosti. Međutim, širi koncept hibridnog ratovanja od početka nije bio u potpunosti uključen u promišljanje energetske sigurnosti. U početku je naglasak bio na zaštiti informacijskih sustava, industrijskih upravljačkih sustava i kontinuitetu poslovanja. Strateška perspektiva poslije se proširila na kombinirano korištenje kibernetičkih napada, dezinformacija, gospodarske prisile, obavještajnih operacija i fizičke sabotaže.
Ipak, važno je jasno reći da problem nije digitalizacija u kontekstu zelene tranzicije. Od toga ne treba odustati. Želimo li to objasniti javnosti, a da pritom ne potkopamo potporu dekarbonizaciji, kibernetičku sigurnost moramo predstaviti kao sastavni dio uspješne zelene tranzicije, a ne kao razlog za strah. O čemu se radi? Suvremeni energetski sustavi sve se više projektiraju prema načelu sigurnosti ugrađene u sam dizajn (secure by design). Operateri već sad odvajaju kritične mreže u zasebne segmente. Zatim, kontinuirano nadziru njihove aktivnosti, šifriraju komunikaciju i unaprijed pripremaju planove oporavka tako da budu spremni mnogo prije nego što dođe do incidenta.
Poruka je jednostavna: prelazak na zelenu energiju ne znači da postajemo slabiji, ranjiviji. Naprotiv, cilj je stvoriti pametniji i decentraliziraniji sustav, koji je u konačnici otporniji i sigurniji. EU zakonodavstvo već zahtijeva da se kibernetička sigurnost ugradi u zelenu tranziciju od samog početka, umjesto da se njome bavimo tek naknadno.
Vaše istraživanje odvija se u kontekstu hibridnog rata. Pretpostavimo da se izvede sabotaža na trafostanici ili da je nastao poremećaj u elektroenergetskoj mreži. Sami ste naveli primjer kako jedan jedini dobavljač softvera, naizgled nevažan, može ugroziti stotine klijenata i da jedno, naizgled usputno ažuriranje softvera, može izazvati veliki nestanak struje, čak cijelih gradova. Ali, napadača nije moguće sa sigurnošću identificirati. Kako zaustaviti neprijatelja koji djeluje iz sjene? I kako ga kazniti? Kako izgleda odvraćanje, obeshrabrivanje neprijatelja u hibridnom ratovanju?
Odvraćanje u kibernetičkoj sferi, kao i u području hibridnog ratovanja, bitno se razlikuje od tradicionalnog vojnog odvraćanja, baš jer je u konvencionalnom ratovanju napad vidljiv i moguće ga je pripisati određenom počinitelju. U hibridnom ratovanju strategija se često temelji upravo na neizvjesnosti, dvosmislenosti, i mogućnosti da napadač uvjerljivo negira vlastitu odgovornost. Za nas to znači da se odvraćanje mora usmjeriti na cilj da se potencijalni napad učini beskorisnim i neučinkovitim.
Ako protivnik zna da se kompromitirana transformatorska stanica može brzo izolirati, da će pričuvni sustavi nastaviti osiguravati opskrbu električnom energijom i da se ključne usluge mogu brzo oporaviti, strateška vrijednost koju očekuje od napada dramatično se smanjuje.
Točno je i da ako protivnik u hibridnom ratu kompromitira softver pouzdanog dobavljača, zlonamjerni se kod može distribuirati velikom broju korisnika istodobno, putem naizgled uobičajene i rutinske nadogradnje softvera. Zato se napadi na lanac opskrbe smatraju osobito opasnima i potencijalno razornima. Suvremene organizacije ovise o razgranatim lancima opskrbe. Velika energetska kompanija ne koristi samo vlastiti softver, nego se oslanja na stotine dobavljača, vanjskih izvođača, pružatelja usluga održavanja, usluga računalstva u oblaku i dobavljača tehnoloških rješenja.
Razumljivo je da zvuči zastrašujuće kada jedno ažuriranje može ugroziti kritičnu infrastrukturu. Ipak, važno je imati na umu da smo iz prethodnih incidenata izvukli važne pouke. Organizacije sve sustavnije provjeravaju cjelovitost i vjerodostojnost softvera, procjenjuju rizike povezane s dobavljačima, od njih zahtijevaju strože sigurnosne mjere te kontinuirano nadziru sustave kako bi pravodobno uočile neuobičajene aktivnosti.
Ključni je pomak od povjerenja prema provjeri jer je sigurnost sustava jaka onoliko koliko je jaka njegova najslabija kritična karika. Što se tiče atribucije, identifikacije napada, na primjer sabotaže, vlade i međunarodni partneri su sve bolji u utvrđivanju odgovornosti za napade razmjenom obavještajnih podataka, tehničkom forenzikom i koordiniranim istragama. Cilj je, dakle, dvostruk: smanjiti korist koju napadač može ostvariti i povećati vjerojatnost da će se napadači prije ili poslije suočiti s posljedicama. Jedno je, međutim, sigurno: u hibridnom ratovanju sama otpornost naših sustava postaje oblik odvraćanja.
Kažete da akteri hibridnog ratovanja kombiniraju kibernetičke upade s dezinformacijama o nestašicama energije kako bi stvorili paniku i politički pritisak. No već živimo u svijetu u kojem su sadržaji AI generirani, uključujući ‘deepfakeove’. Društvene mreže proizvode i određeni kaos, šire teorije zavjere. Sve je to postalo dio svakodnevice. Kako, dakle, pravodobno reagirati i spriječiti da se tehnički kvar pretvori u opću paniku prije nego što se utvrde činjenice?
Odgovor je da su kibernetička sigurnost i strateška komunikacija nerazdvojni. Tehnički incident može izazvati privremeni poremećaj, ali dezinformacijska kampanja taj poremećaj ima još teže posljedice. Strah se širi brže od činjenica. Dok traje poremećaj u opskrbi energijom, društvene mreže mogu se brzo preplaviti glasinama, krivotvorenim snimkama, manipuliranim videima ili tvrdnjama generiranima umjetnom inteligencijom o nestašicama na nacionalnoj razini. To bi sigurno izazvalo paniku.
Rješenje nije samo u boljoj provjeri činjenica, nego što bržem reagiranju nadležnih tijela. Javne institucije, operatori elektroenergetskih mreža i hitne službe moraju unaprijed uspostaviti komunikacijske protokole koji će im omogućiti da pravodobno, vjerodostojno i transparentno obavještavaju javnost. Mnogo je manja vjerojatnost da će ljudi povjerovati glasinama ako se pouzdane institucije oglašavaju jasno i dosljedno.
Pritom je pogrešno čekati da sve činjenice budu potpuno razjašnjene prije nego što se javnosti uputi prva informacija. U kriznim situacijama šutnja često stvara informacijski vakuum koji dezinformacije i netočne informacije brzo popunjavaju. Najbolja je praksa jednostavna: komunicirati rano, istinito i kontinuirano ažurirati informacije. Povjerenje javnosti jedan je od najvažnijih čimbenika otpornosti kritične infrastrukture.
Europska agencija za kibernetičku sigurnost, ENISA, upozorava da kibernetički napad na energetski sektor može izazvati lančane poremećaje, uključujući prekide u radu zdravstvenih i hitnih službi. Ako bi danas napad ucjenjivačkim softverom (ransomwareom) pogodio regionalnu elektroenergetsku mrežu, koji bi se konkretni operativni protokoli primijenili na terenu kako bi se osigurao neprekinut rad bolnica i postrojenja za pročišćavanje vode? Jesu li takve međusektorske krizne vježbe doista provedene u praksi ili su još uvijek uglavnom samo na papiru?
Srećom, većina sektora kritične infrastrukture već se priprema za takav scenarij. Bolnice u pravilu raspolažu pričuvnim generatorima, zalihama goriva za prioritetne potrebe, postupcima za osiguravanje napajanja u izvanrednim okolnostima i planovima za slučaj dugotrajnih prekida opskrbe električnom energijom. Slične mehanizme za osiguravanje kontinuiteta rada imaju i postrojenja za obradu vode, centri za hitne intervencije te telekomunikacijski operateri.
Cilj nije u potpunosti ukloniti mogućnost poremećaja jer nijedan sustav ne može jamčiti takvu sigurnost. Cilj je osigurati da ključne usluge nastave funkcionirati dok traje oporavak sustava. Ne, pripreme nisu samo na papiru. Među državama članicama NATO-a i EU-a, operatori redovito sudjeluju u kibernetičkim vježbama, simulacijama incidenata i zajedničkim međusektorskim vježbama za krizne situacije, koje obuhvaćaju energetiku, zdravstvo, telekomunikacije, promet i nadležna javna tijela.
Upravo su međusektorske vježbe i zajedničke simulacije temelj otpornosti. One omogućuju razvoj zajedničke svijesti o prijetnjama, usklađivanje postupanja u kriznim situacijama te izgradnju kulture suradnje i koordinacije, ključnih za učinkovito djelovanje u takvim okolnostima. Te zajedničke vježbe ne služe samo otkrivanju slabosti prije nego što nastupi stvarna kriza, nego pomažu organizacijama i da shvate koliko je suvremeno društvo postalo međusobno povezano i ovisno o funkcioniranju različitih sustava.
Sudjeluju li sve države članice EU-a u procesu jačanja sigurnosti energetskog sektora ili još postoje znatni nedostaci?
Sve države članice EU-a dio su zajedničkog regulatornog okvira, ali to ne znači da je razina zaštite jednaka u cijeloj Uniji. Dvije su ključne direktive, NIS2 koja propisuje obveze kibernetičke sigurnosti u energetskom sektoru, i šira, direktiva CER kojoj je tema otpornost na različite vrste prijetnji. Međutim, provedba ovisi o kapacitetima nacionalnih regulatornih tijela, ulaganjima, tehničkom znanju te sposobnosti javnih institucija i operatora da učinkovito koordiniraju svoje djelovanje. Nedostaci se mogu pojaviti u zaštiti industrijskih upravljačkih sustava, sigurnosti opskrbnih lanaca, prijavljivanju incidenata, razmjeni informacija i prekograničnom upravljanju krizama.
Sve veća povezanost europskih energetskih mreža znači i da ranjivost u jednoj zemlji može imati posljedice izvan njezinih granica. Zato samo donošenje propisa nije dovoljno. EU-u su potrebni učinkovit nadzor, ulaganja u infrastrukturu i tehničke kapacitete, pravodobna razmjena informacija te redovite zajedničke vježbe u kojima sudjeluju države članice, energetski operatori i nadležna sigurnosna tijela. Projekti financirani sredstvima EU-a mogu pridonijeti razvoju tih sposobnosti, ali pravi je test može li se među državama uspostaviti učinkovita koordinacija kada dođe do ozbiljnog incidenta.
Predložili ste i obrazložili autonomne zračne sustave (AAS) za nadzor i zaštitu fizičkih čvorišta energetske infrastrukture. Riječ je o naprednom, visokotehnološkom pristupu sigurnosti. No kako spriječiti da flota povezanih, autonomnih dronova, zamišljenih da budu budući čuvari kritične infrastrukture, sama ne postane nova slaba točka? Kako osigurati da se ti sustavi ne mogu omesti lažiranjem navigacijskih signala ili da ih ne preuzmu naši protivnici u hibridnom ratu, pa čak i da se okrenu protiv elektroenergetske mreže koju bi trebali štititi?
Autonomni zračni sustavi mogu znatno unaprijediti nadzor dalekovoda, transformatorskih stanica, postrojenja za proizvodnju energije iz obnovljivih izvora i udaljenih energetskih objekata. Mogu otkrivati neovlaštene upade, brzo pregledavati infrastrukturu i pružati situacijski uvid tijekom izvanrednih događaja. Pritom mogu dosegnuti područja do kojih ljudske ekipe teško dolaze zbog vremenskih prilika ili geografskih i geomorfoloških obilježja terena. Bespilotne letjelice opremljene umjetnom inteligencijom, poput onih koje razvija projekt SPEAR, financiran sredstvima Europske unije, omogućuju upravo ono što nedostaje suvremenim okvirima zaštite energetske sigurnosti: prikupljanje podataka u stvarnom vremenu, autonomni nadzor i otkrivanje hibridnih prijetnji.
Ipak, treba imati na umu da su dronovi i dalje ograničeni kapacitetom baterije, da njihova učinkovitost može biti smanjena u nepovoljnim vremenskim i okolišnim uvjetima te da su podložni obmanjujućim signalima (spoofingu) i ometanju (jammingu). Oni predstavljaju dodatni sloj zaštite, ali, kao i svaka druga tehnologija, imaju svoja ograničenja koja je potrebno prevladati kako bi se iskoristile sve njihove mogućnosti.
Kad biste morali izdvojiti jednu najveću zabludu koju javnost ima o sigurnosti opskrbe električnom energijom i plinom, koja bi to bila?
Najveća je zabluda da sigurnost opskrbe električnom energijom i plinom ovisi isključivo o fizičkoj infrastrukturi. Mnogi još uvijek prijetnje zamišljaju kao oštećene plinovode, sabotirane transformatorske stanice ili uništene dalekovode. Iako su ti rizici i dalje stvarni, energetska sigurnost danas u jednakoj mjeri ovisi o softveru, podacima, komunikacijskim mrežama, lancima opskrbe i povjerenju javnosti.
Suvremeni energetski sustav može biti ugrožen, a da pritom nijedan fizički objekt nije izravno napadnut. Stoga bi najhitnija promjena koju bi sektor trebao provesti, čak u sljedećih 12 mjeseci, bila usvajanje pristupa u kojem otpornost sustava postaje prioritet u svim segmentima poslovanja. Godinama su u središtu pozornosti bili učinkovitost i optimizacija. Iako su obje i dalje neupitno važne, otpornost sada mora postati jednako važan prioritet.
Organizacije moraju imati bolji uvid u rizike duž cijelih lanaca opskrbe, uspostaviti brže mehanizme razmjene informacija, unaprijediti sposobnosti odgovora na incidente te intenzivirati suradnju između tehničkih timova, regulatornih tijela, obavještajnih službi i hitnih službi. Stvarnost hibridnih prijetnji jest takva da se nijedna organizacija ne može sama, izolirano, učinkovito braniti.
Kad bih taj izazov morala sažeti u jednu rečenicu, rekla bih da se buduća bitka za energetsku sigurnost neće dobivati samo proizvodnjom čiste energije, nego i osiguravanjem da sve digitalne, fizičke i društvene sastavnice energetskog sustava i njegova okruženja ostanu otporne pod pritiskom.


Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu