

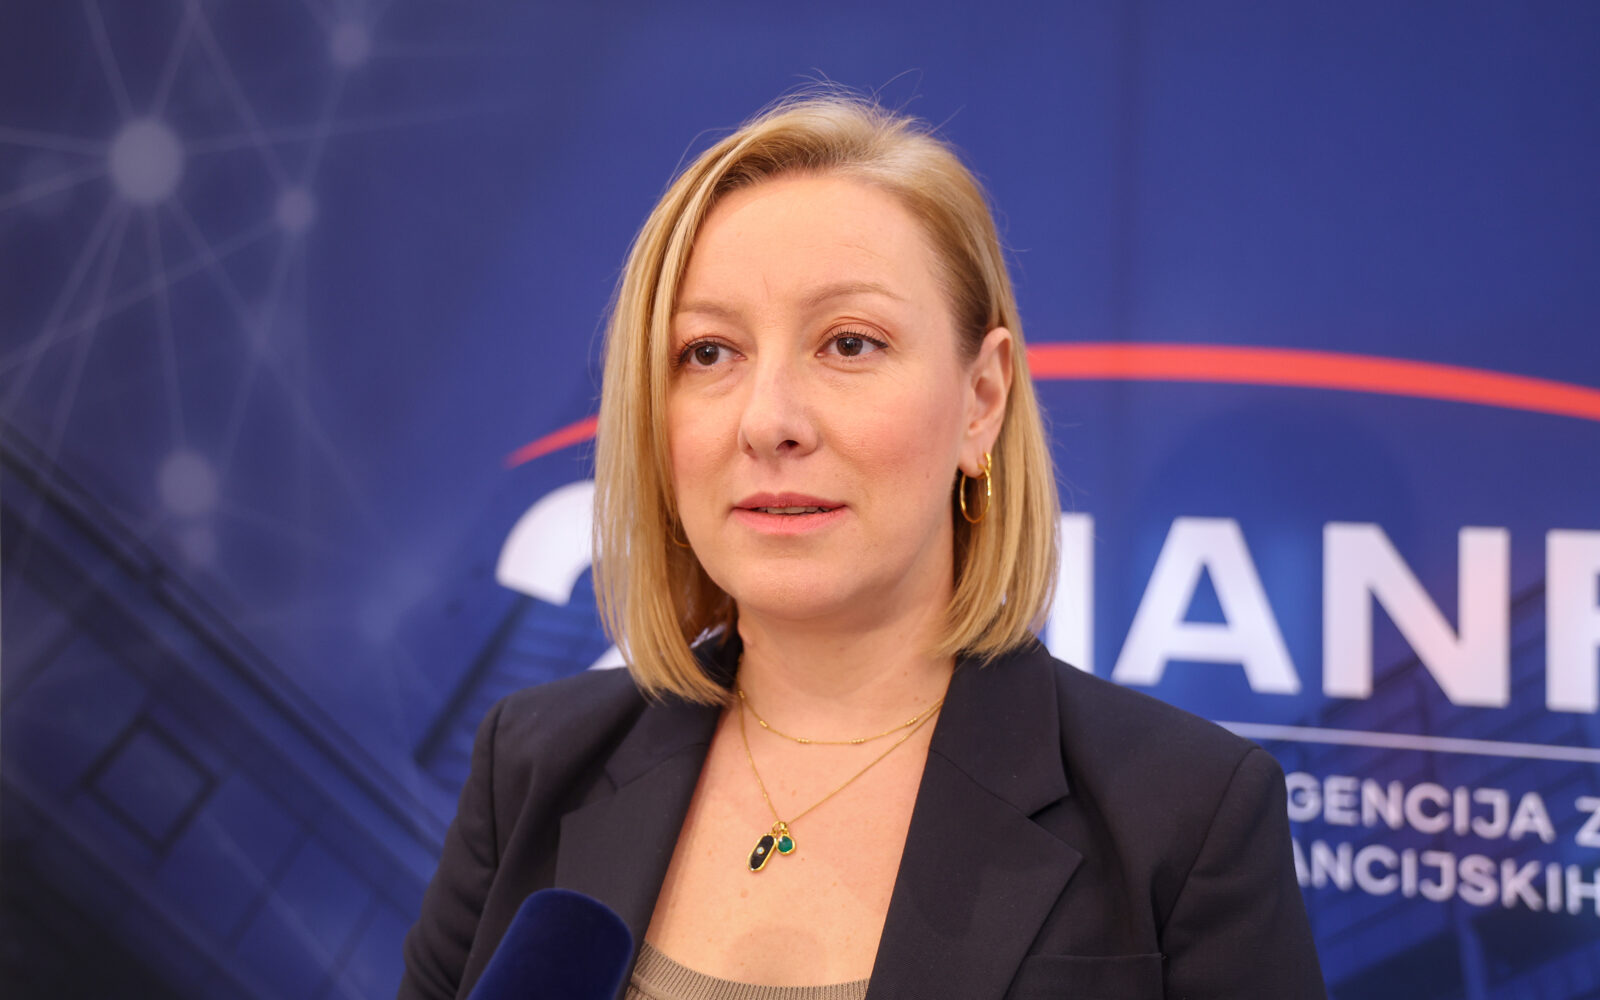
Hakeri više ne moraju provaljivati u sustav, dovoljno je da se u njega prijave. Ukradene vjerodajnice i autentifikacijski tokeni napadačima omogućuju da u sustave ulaze kao legitimni korisnici ili administratori, dok umjetna inteligencija (AI) istodobno otvara prostor za sve uvjerljivije prevare, krađu identiteta i zloporabu podataka. Digitalna otpornost zato više nije samo pitanje IT odjela, već stabilnosti financijskog sustava i odgovornosti uprava. Na to je na trećoj Hanfinoj konferenciji “DORA i digitalna otpornost – prilike i izazovi na horizontu digitalne otpornosti” upozorila Martina Verić, članica Upravnog vijeća Hrvatske agencije za nadzor financijskih usluga (Hanfa).
Brza evolucija prijetnji
Promjena prirode kibernetičkih napada znači i da se sigurnost više ne može promatrati odvojeno od drugih rizika u financijskom sustavu. “Kada netko ukrade identitet, cilj više nije nužno rušenje sustava. Cilj može biti počinjenje financijske prevare. Zato se i obrana više ne može organizirati u potpuno odvojenim područjima”, istaknula je Verić.
DORA (Digital Operational Resilience Act) uredba je Europske unije koja propisuje pravila za jačanje digitalne operativne otpornosti financijskog sektora, odnosno sposobnosti financijskih institucija da se zaštite od kibernetičkih i drugih tehnoloških rizika, odgovore na incidente i nastave poslovati. Gotovo dvije godine nakon početka primjene DORA-e, europske uredbe o digitalnoj operativnoj otpornosti financijskog sektora, digitalna otpornost postala je sastavni dio svakodnevnog poslovanja financijskih institucija. Istodobno, ubrzani razvoj novih tehnologija donosi i nove prilike, ali i nove rizike s kojima se regulator i tržište moraju znati nositi.
Prema riječima Martine Verić, u posljednje dvije do tri godine svjedočimo vrlo brzoj evoluciji kibernetičkih prijetnji. Tradicionalni sigurnosni mehanizmi više nisu dostatni za sve vrste suvremenih napada, a napadači sve češće iskorištavaju legitimne pristupe i identitete. “U vrijeme kada se pripremala DORA, paralelno s NIS2 direktivom, već je bilo jasno koliko je digitalna operativna otpornost postala važna za opstanak pojedinog društva, kao i za stabilnost sustava u cjelini – kako na globalnoj, tako i na lokalnoj sceni”, izjavila je Verić. Posebno je izdvojila dvije promjene kojih uprave i najviše razine menadžmenta moraju biti svjesne. Prva je dramatično skraćivanje vremena između otkrivanja ranjivosti i njezina iskorištavanja.
“Od trenutka javne objave neke softverske ranjivosti do njezina masovnog i automatiziranog iskorištavanja od hakera danas može proći tek nekoliko sati”, rekla je Verić. To znači da društva koja imaju spore procese sigurnosnih nadogradnji i otklanjanja ranjivosti mogu vrlo brzo postati izložena napadima. Druga velika promjena je činjenica da napadači više ne moraju nužno “provaliti” u sustav. U velikom broju uspješnih incidenata koriste ukradene vjerodajnice ili presretnute autentifikacijske tokene te u sustave ulaze kao legitimni korisnici ili administratori. Multifaktorska autentifikacija pritom je važna razina zaštite, no ni ona nije apsolutna.
Na potrebu da se na te rizike ne gleda samo kao na tehnološko pitanje upozorila je i Leila Taghizadeh, globalna voditeljica upravljanja kibernetičkim rizicima u Allianzu SE i članica Upravljačkog odbora Europolova Quantum Safe Financial Foruma, koja smatra da je jedan od najvećih izazova upravo podizanje svijesti unutar kompanija. Prema njezinim riječima, postkvantna sigurnost nije tema koja se tiče samo stručnjaka za tehnologiju, već mora postati dio prioriteta najvišeg menadžmenta.
Koordinacija i suradnja
“Najveći je izazov, prije svega, osviještenost. Moramo osigurati da kompanije shvate da ovo nema veze samo s kvantnim računalima. Nije važno čime se bavimo, na tome svi moramo raditi. Jedan od najvećih izazova bit će upravo podizanje svijesti i osiguravanje da ova tema bude visoko na dnevnom redu izvršnih direktora i uprava”, istaknula je Taghizadeh.
Pritom nije riječ samo o odgovornosti pojedinačnih kompanija. Digitalna otpornost ovisi o cijelom lancu institucija, dobavljača i tehnoloških pružatelja usluga pa se sigurnosni standardi jedne organizacije ne mogu promatrati izolirano od ostatka ekosustava.
“Nijedna banka, nijedna institucija neće to moći učiniti sama. Stoga ćemo uvijek biti ograničeni onim najsporijima među nama”, upozorila je Taghizadeh, dodajući da je potrebna velika koordinacija na tržištu, ne samo među financijskim institucijama, već i među pružateljima usluga i različitim IT pružateljima.
Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu