


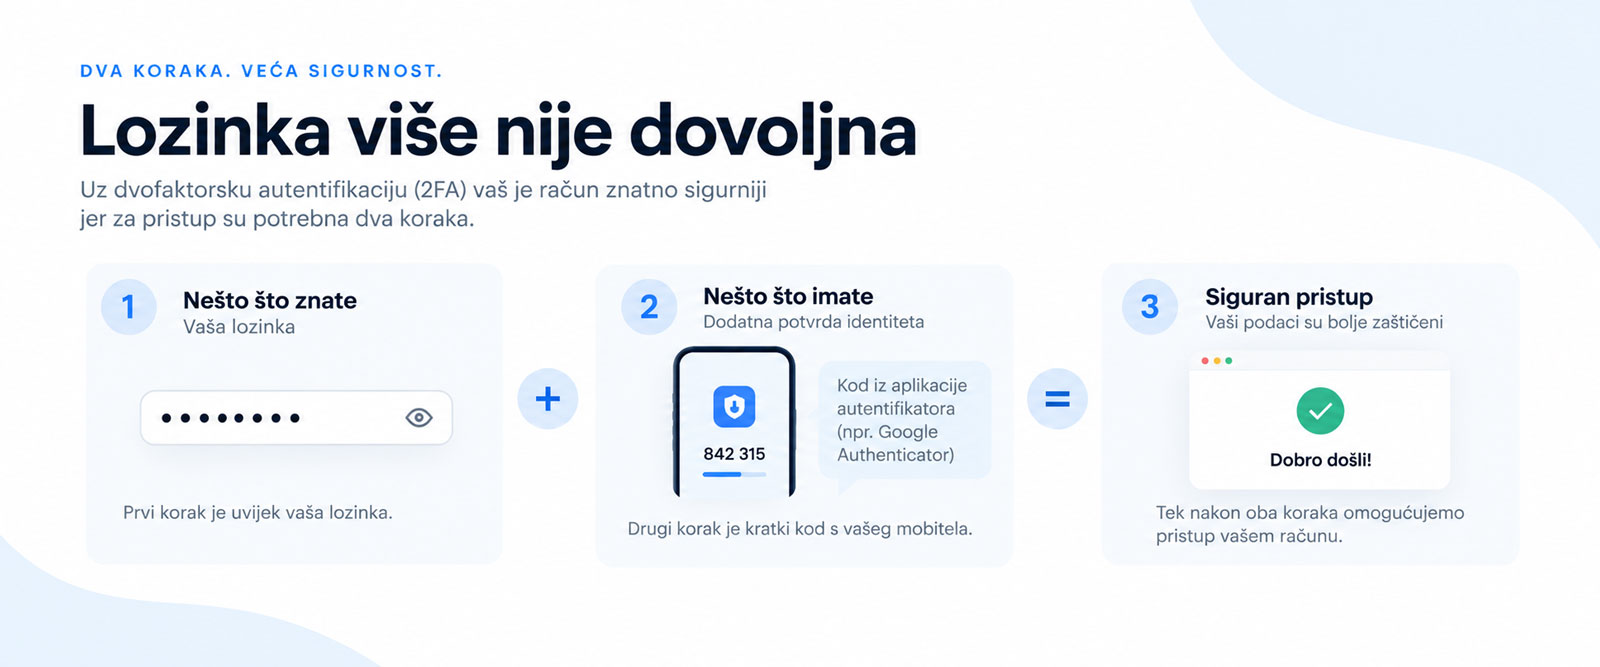
Kada govorimo o zaštiti poslovnog računa, najčešće prvo govorimo o lozinci. Iz perspektive informacijske sigurnosti, to više nije dovoljno.
Ukradene lozinke su vodeći način hakerima za napade kod kojih mogu doći do vaših poslovnih podataka i odgovorne su za 88% incidenata koji spadaju u tu kategoriju.
Lozinka može biti duga, kompleksna i jedinstvena, ali u trenutku kada je kompromitirana, njezina kompleksnost više nije važna. Zato pristup poslovnim sustavima ne bi trebao ovisiti o samo jednom faktoru, posebno kada govorimo o računima s administratorskim ovlastima.
Što se događa kada lozinka završi u pogrešnim rukama?
Korisnički podaci mogu biti kompromitirani na različite načine – od phishinga i ponovnog korištenja istih lozinki na različitim servisima do ljudske pogreške. Problem nastaje kada je poznavanje korisničkog imena i lozinke dovoljno za pristup sustavu.
Dvofaktorska autentifikacija (2FA) uvodi dodatnu provjeru. Uz nešto što korisnik zna, odnosno svoju lozinku, za pristup je potrebna još jedna potvrda identiteta. Time značajno podižemo razinu sigurnosti jer eliminiramo ovisnost o jednom elementu zaštite.
Umanjenje rizika od neovlaštenog ulaska u sustav korištenjem 2FA je iznimno učinkovito. Prema Microsoftovom Digital Defense izvještaju 97% napada oslanja se na korisnička imena i lozinke. Trenutno su hakerima u svakom trenutku dostupne milijarde lozinki s različitih globalnih servisa. Uvođenje 2FA efikasno eliminira rizik da će neki od tih podataka biti iskorišteni na za pristup vašim podacima.
Administratorski pristup nije samo još jedan korisnički račun
Kod administratorskih računa pitanje nije koliko vjerujemo korisniku, nego što kompromitirani pristup može omogućiti, zato takvi računi zahtijevaju posebnu brigu i višu razinu zaštite.
Organizacije bi trebale znati tko ima administratorske ovlasti, dodjeljivati ih samo kada su apsolutno nužne, redovito provjeravati postojeće pristupe i uklanjati ih kada više nisu opravdani, a tamo gdje je moguće, pristup dodatno zaštititi višefaktorskom autentifikacijom.
U mer-u smo upravo zato odlučili dvofaktorsku autentifikaciju učiniti obaveznom za sve korisnike s administratorskim ovlastima u mer aplikaciji. Ne zato što očekujemo da će korisnici pogriješiti, nego zato što sigurnost sustava ne bi trebala ovisiti o pretpostavci da nitko nikada neće pogriješiti.
„Sigurnost sustava ne bi trebala ovisiti o pretpostavci da nitko nikada neće pogriješiti.“
Neven Stanivuk, CISO, Elektronički računi d.o.o. (mer)
AI mijenja i način na koji nastaju prijetnje
Umjetna inteligencija nije izmislila phishing ni socijalni inženjering, ali ih može učiniti uvjerljivijima i lakšima za provođenje u velikom opsegu.
Prema CISA i drugim sigurnosnim telemetrijama preko 90% svih hakerskih napada počinje phishingom, danas upravo osnaženim sve boljim AI alatma.
Poruke koje su nekada bile relativno jednostavne za prepoznati danas mogu izgledati kao legitimna poslovna komunikacija, biti napisane bez jezičnih pogrešaka i prilagođene osobi kojoj su upućene. Granica između stvarne i lažne komunikacije zato postaje sve teže prepoznatljiva.
U takvom okruženju nije dovoljno očekivati da će korisnik svaki pokušaj prijevare prepoznati na vrijeme. Odgovornost ne smijemo prebaciti samo na čovjeka, već i tehnologija treba biti dodatna linija obrane.
Zato su mehanizmi poput 2FA važni. Ne sprječavaju svaki pokušaj prijevare, ali mogu spriječiti da kompromitirana lozinka automatski znači i kompromitiran korisnički račun.
„Odgovornost za sigurnost ne možemo prebaciti samo na čovjeka. Tehnologija mora biti dodatna linija obrane.“
Neven Stanivuk, CISO, Elektronički računi d.o.o. (mer)
Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu