


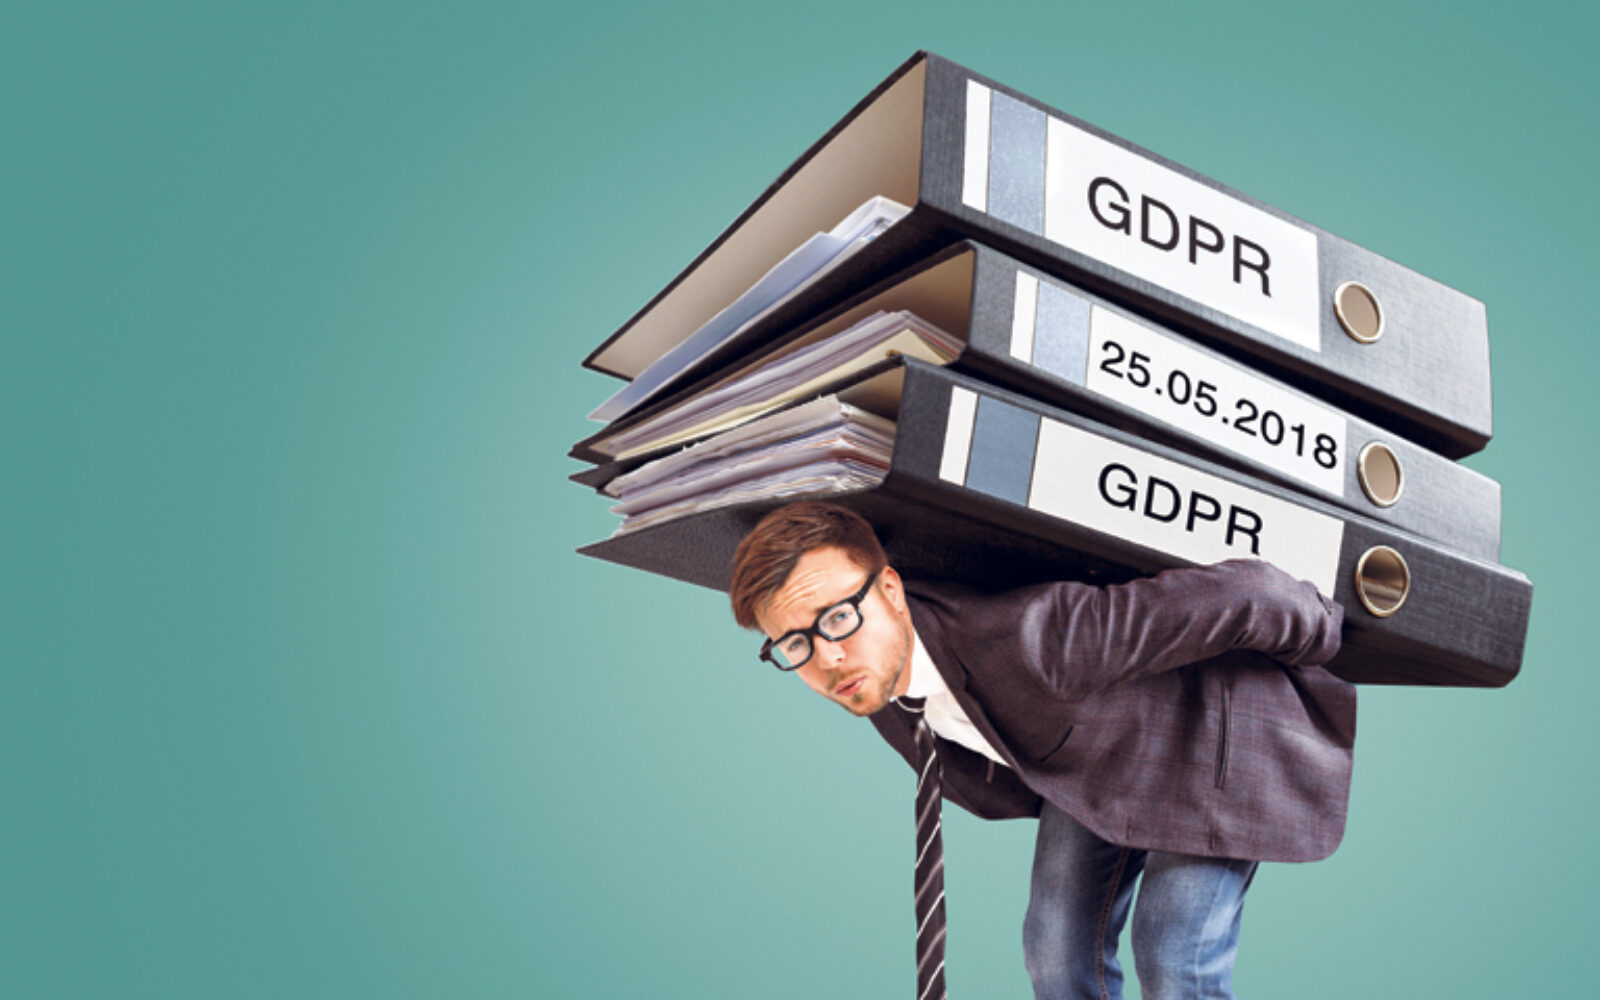
U Hrvatskoj i svim ostalim zemljama članicama EU počela se primjenjivati Opća uredba o zaštiti osobnih podataka (General Data Protection Regulation, GDPR), a što znači novu obvezu za mnoge tvrtke, odnosno pojačanu brigu o osobnim podacima korisnika, klijenata ili zaposlenika.
Pod osobne podatke spada cijeli niz informacija – ime, adresa, e-mail adresa, IP i MAC adresa, GPS lokacija, fotografija, OIB, biometrijski podaci, genetski podaci, podaci o obrazovanju i stručnoj spremi, podaci o plaći, podaci o kreditnom zaduženju, podaci o zdravlju, a nepoštivanje tih odredbi povlači velike kazne. Odsad se u svakom trenutku mora znati gdje se nalaze ti podaci i u koju svrhu se smiju koristiti, o čemu će brinuti imenovani službenici za zaštitu osobnih podataka (Data protection officer, DPO). Odluku o tome hoće li odrediti DPO donosi svaka tvrtka ponaosob. Naime, nadzorno tijelo, Agencija za zaštitu osobnih podataka (AZOP), nema ovlasti nalagati tvrtkama angažman DPO-a, već one same moraju proučiti Opću uredbu o zaštiti podataka i utvrditi trebaju li imenovati službenika.
Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu