

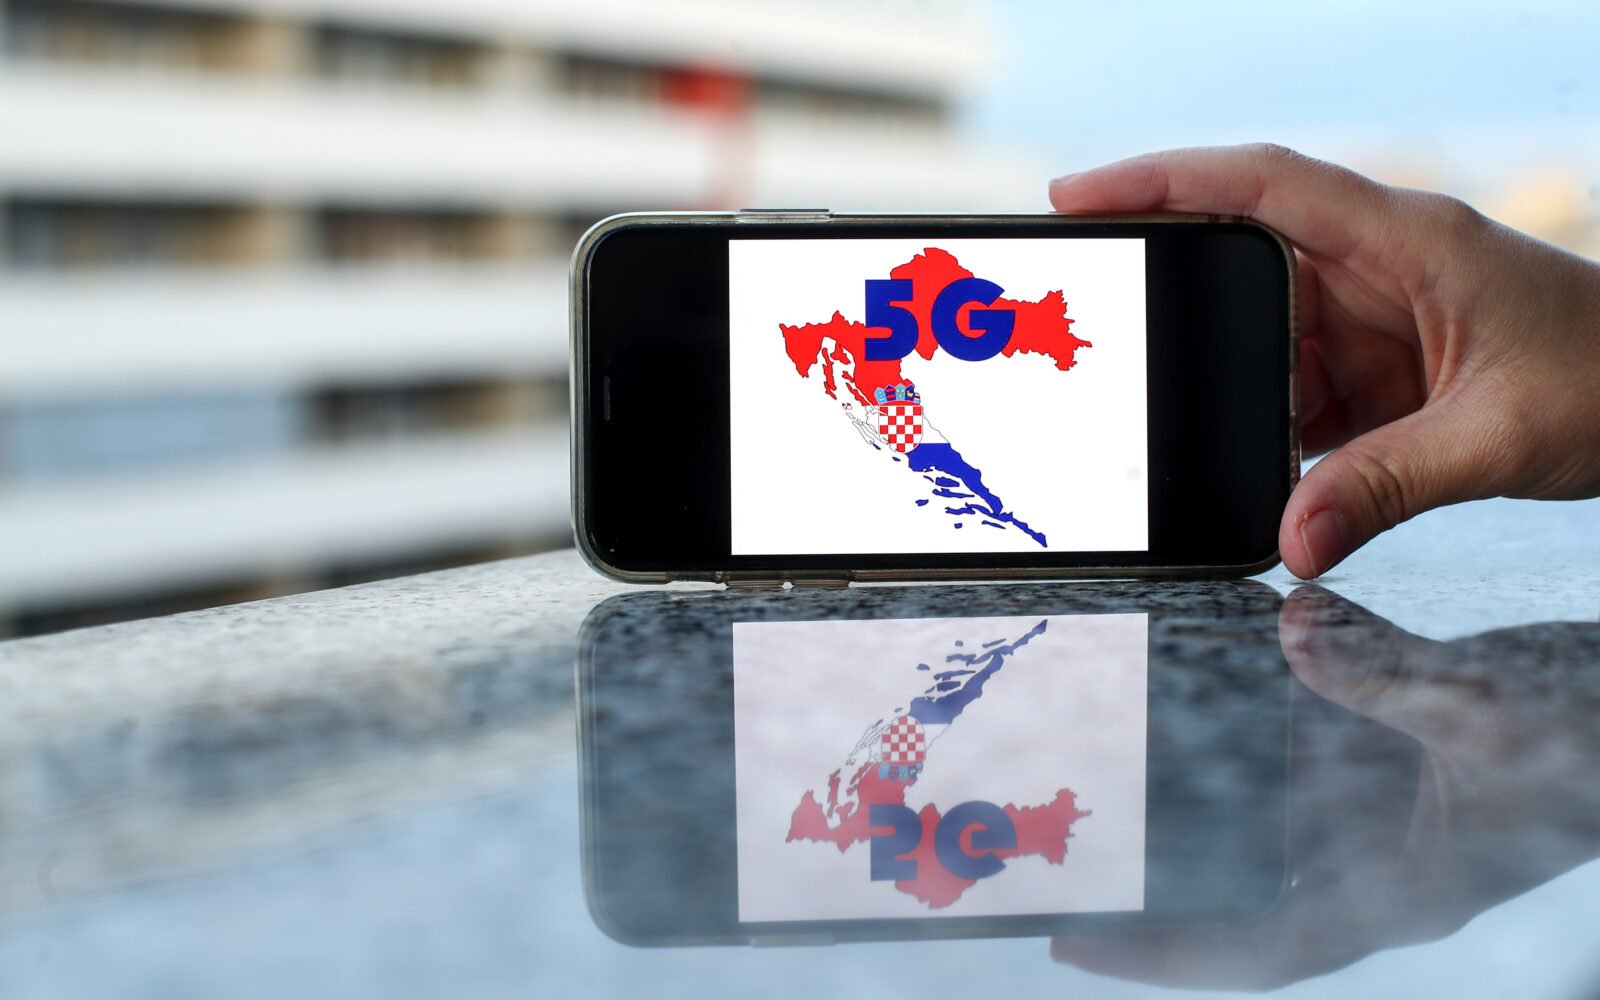
Hoće li u ime sigurnosti rizični proizvođači mrežne opreme, posebice one za 5G mobilne mreže, biti proganani iz Hrvatske ili će im se, pak, u većem dijelu, omogućiti nesmetano poslovanje u tom segmentu? Tako glasi pojednostavljeno pitanje na koje je trebao dati odgovor prijedlog pravilnika poslan prije mjesec dana u javno savjetovanje. Punim nazivom, riječ je o Nacrtu prijedloga Pravilnika o procjeni sigurnosnog rizika proizvođača i dobavljača opreme za elektroničke komunikacijske mreže.
Takozvani 5G Toolbox
Njime je trebalo Europske sigurnosne propise i smjernice pretočiti u domaće propise, posebice one koje se tiču sigurnosti kritične infrastrukture i mobilne 5G mreže, a usmjerene su na sigurnost proizvoda iz trećih zemalja, takozvani 5G Toolbox. Ili konkrenije, koje su usmjerene na kineske proizvođače, ponajprije Huawei i ZTE. Naime, prijedlog Pravilnika, propisuje sigurnosna mjerila prema kojima bi se sigurnosni rizici trebali procjenjivati. Primjerice, u to spadaju: pravni sustav zemlje podrijetla opreme, prisutnosti ofenzivne kibernetičke politike u toj zemlji kojom se utječe na sigurnost ili javni poredak RH… A da bi se uopće to procjenjivalo istovremeno, prijedlog Pravilnika navodi koji to dijelovi mrežne opreme predstavljaju sigurnosni rizik i podliježu sigurnosnoj procjeni te što će s dogoditi s opremom koja je već ugrađena, a sve spram EU direktiva i pravila o sigurnosti.

Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu