

U Hrvatskoj su zabilježena 1203 kibernetička incidenta do kraja rujna ove godine, podaci su Nacionalnog CERT-a, stručnog tima zaduženog za obranu od kibernetičkih napada te očuvanje sigurnosti i stabilnosti internetskog prostora. Njih 439, točnije 36 posto, odnosi se na phishing napade, 289 (odnosno 24 posto) na neželjene poruke, a 224 ili 19 posto, na ostale vrste financijski motiviranih prijevara. Broj incidenata gotovo je identičan onom iz istog razdoblja prošle godine. Kibernetičke prijetnje u ovoj godini sve su raznovrsnije, a napadači koriste sve uvjerljivije metode kako bi ukrali osobne podatke, novac i pristup informacijskim sustavima, poručuju iz Hrvatske akademske i istraživačke mreže (CARNET).
Lažno predstavljanje
Među prijetnjama koje kriminalci preferiraju u Hrvatskoj ističu se lažno predstavljanje državnih institucija i poznatih tvrtki, preuzimanje korisničkih i administratorskih računa, iskorištavanje kritičnih sigurnosnih ranjivosti te zlouporaba osobnih podataka u ciljanim prijevarama. Najučestaliji je phishing – oblik internetske prijevare u kojoj se napadači lažno predstavljaju kao pouzdane institucije, tvrtke ili osobe kako bi građane namamili da otkriju svoje osobne i financijske podatke, lozinke ili druge potencijalno osjetljive informacije.
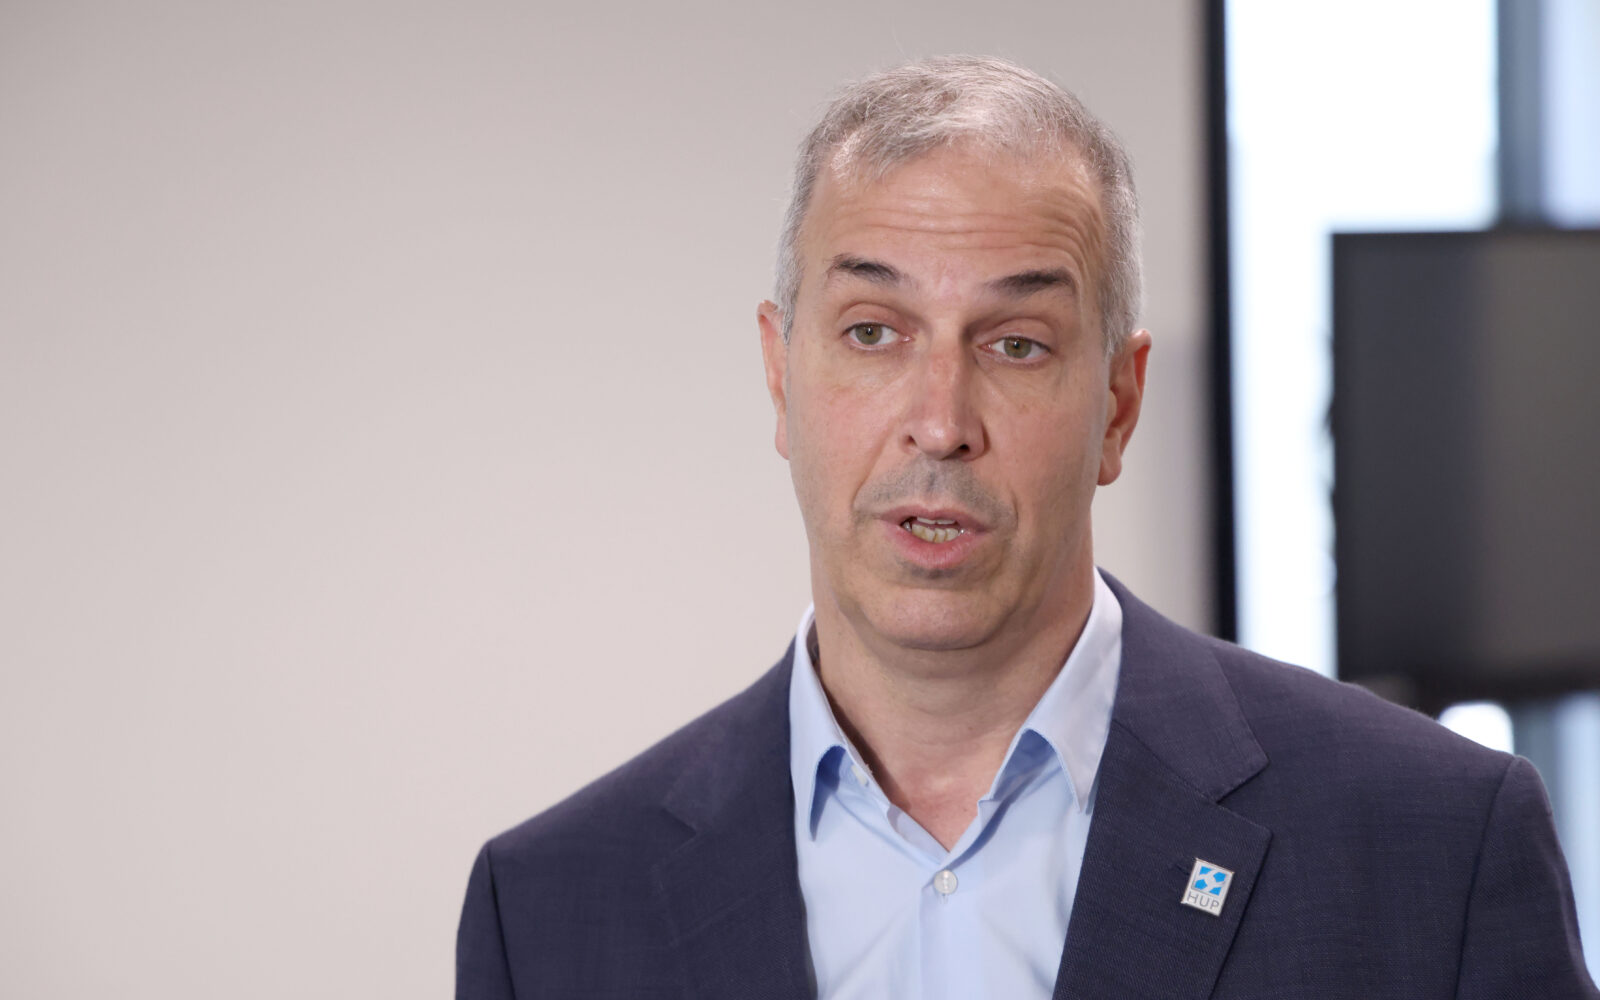
“Phishing napadi su zapravo najčešći oblik hakiranja jer ‘udaraju’ na emocije i slabost samih ljudi, a ne toliko na tehnologiju”, rekao je Hrvoje Josip Balen, predsjednik HUP-ICT-a, udruge koja pri Hrvatskoj udruzi poslodavaca okuplja tvrtke iz informatičke i komunikacijske djelatnosti.
Tijekom godine zabilježen je niz internetskih prijevara u kojima se prevaranti predstavljaju kao poruka s portala e-Građani, državne institucije ili druge poznate internetske platforme. Posebno su se izdvojile prijevare povezane s turističkim rezervacijama. Napadači pritom koriste stvarne podatke o rezervacijama kako bi ostavili dojam vjerodostojnosti i naveli građane na unos podataka s bankovnih kartica ili uplatu dodatnog novca.
Sve su češće i prijevare putem aplikacije WhatsApp. Napadači preuzimaju korisničke račune, a potom ih koriste za slanje poruka kontaktima žrtve i širenje novih prijevara. Tako, koristeći povjerenje koje postoji među prijateljima i članovima obitelji, pokušavaju doći do novih žrtava.
Za poslovne korisnike i organizacije posebno su značajna bila dva sigurnosna upozorenja. U travnju je CARNET-ov Nacionalni CERT upozorio na kompromitaciju lanca opskrbe popularne JavaScript biblioteke Axios, pri čemu su napadači objavili zlonamjerne verzije softvera koje su mogle omogućiti instalaciju štetnog programa na računalima korisnika. U rujnu je objavljeno upozorenje o kritičnim ranjivostima mrežnih uređaja MikroTik koje su napadačima mogle omogućiti potpuno preuzimanje kontrole nad određenim uređajima povezanim na internet.
Podizanje svijesti
U sklopu aktivnosti povodom Europskog mjeseca kibernetičke sigurnosti, CARNET-ov Nacionalni CERT provodi kampanju podizanja razine svijesti javnosti pod nazivom ‘Male navike. Velik utjecaj.’ Kampanja je osmišljena u suradnji s GÉANT-om, paneuropskom akademskom i istraživačkom mrežom, koja povezuje nacionalne istraživačke i obrazovne mreže (tzv. NREN-ove) diljem Europe. Cilj joj je jednostavnim primjerima iz svakodnevnog života pokazati kako male, usvojene navike, koje obavljamo automatski i bez puno razmišljanja, mogu imati velik utjecaj na razinu kibernetičke sigurnosti.
“Jedini način da se protiv toga borimo jest edukacija ljudi i njihova spremnost da prepoznaju različite vrste prijevara. Umjetna inteligencija će u budućnosti takve prijetnje dodatno unaprijediti i otvoriti potpuno novo područje u kojemu se može generirati velik broj ciljanih napada na različite skupine. Zbog toga će se s tim prijetnjama biti sve teže nositi, a vjerojatno će rasti i potreba za ljudima koji će kontinuirano raditi s korisnicima, bilo u poslovnom okruženju ili privatno, te im pomagati da nova saznanja i informacije o prijetnjama pravodobno primjenjuju u svakodnevnom životu”, napominje Balen.
Podcrtava da kibernetičke prijetnje ne pogađaju samo IT zajednicu, već ponajprije krajnje korisnike, dok IT stručnjaci imaju ključnu ulogu u odgovoru na te prijetnje. To uključuje pripremu kompanija za kibernetičke napade i pružanje sveobuhvatne zaštite, pri čemu važan dio predstavlja zaštita od phishinga i različitih oblika socijalnog inženjeringa kojima se hakeri služe. Kampanja, između ostalog, obuhvaća teme poput zaključavanja zaslona računala kada se od njega udaljavamo, korištenja upravitelja lozinki, provjere pošiljatelja i drugih pokazatelja sumnjivih e-poruka.
Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu