

Kada je riječ o kibernetičkoj sigurnosti, pitanje više nije samo kako zaštititi informacijski sustav, nego kako osigurati da cijela organizacija može nastaviti poslovati kada napad “probije” obranu.
To je bila jedna od glavnih poruka Cyberpraktikuma, konferencije koju je organizirao HUP-ICT, a koji je ove godine poseban naglasak stavila na praktične primjere koji bi poslovnoj zajednici mogle pomoći da se bori sa izazovima kibernetičkih napada.
Simulacija incidenta
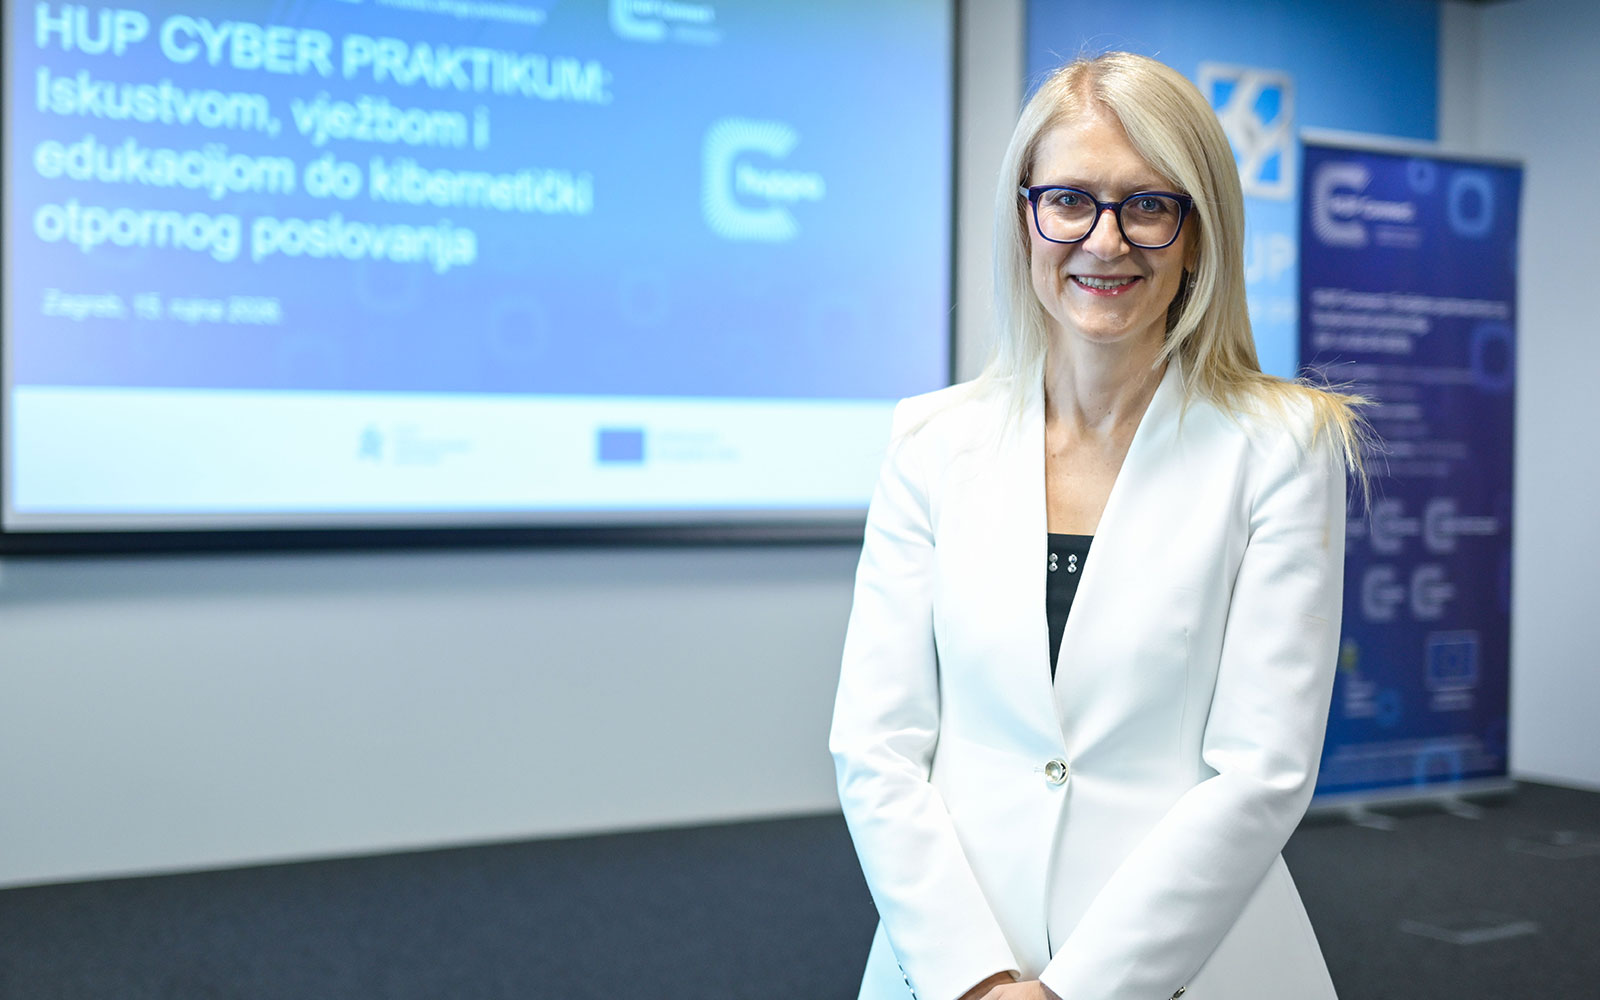
Umjesto da se o incidentima govori samo kroz zakonske obveze, sudionici su kroz, kako su je organizatori nazvali “stolnu vježbu”, sami vidjeli koliko je važno razumjeti regulatorni okvir, ali i znati kako postupati kada se dogodi kibernetički incident. Cilj je bio da okupljeni razumiju procese i odgovorno reagiraju kako bi se incident uspješno riješio. Martina Dragičević, dopredsjednica HUP ICT Udruge, objasnila je što konkretno znači stolna vježba: “Riječ je o simulaciji kibernetičkog incidenta u kojoj aktivno sudjeluje cijela publika. Kroz stvarni scenarij sudionici korak po korak prolaze proceduru upravljanja incidentom, upoznaju regulatorne zahtjeve i rokove te uče kako pravilno reagirati u kriznim situacijama.”
Upitana o stanju kibernetičke sigurnosti u Hrvatskoj, Dragičević je rekla da napadi ne biraju djelatnost, pri čemu je ransomware najčešći oblik incidenta, a phishing čini oko 60 posto početnih vektora napada. Upravo je brzina reakcije jedan od razloga zbog kojih su praktične vježbe važne. Andro Galinović, direktor korporativne sigurnosti u Infobipu, kaže da kompanije ne bi trebale prvi put učiti procedure u trenutku kada im se napad već događa.
“Znamo da se ljudi često boje prijaviti kibernetički incident zbog stigme koja postoji oko toga. Kada se incident dogodi, postavljaju se pitanja treba li ga prijaviti, kakve će biti posljedice i što će regulator reći. Želimo im pojasniti da prijava nije nešto čega se treba bojati. Nacionalni centar za kibernetičku sigurnost jasno govori da se incident može prijaviti i dobrovoljno te da je to korisno za cijelo društvo”, rekao je Galinović.
Posebna pozornost posvećena je izazovima malih i srednjih poduzeća, koja moraju odgovoriti na sve veće sigurnosne zahtjeve uz ograničene financijske i ljudske resurse. “Danas više nije točno da određena tvrtka nije dovoljno zanimljiva napadačima. Ako vaše poslovanje samo po sebi nije zanimljivo, vaša infrastruktura može poslužiti za planiranje ili izvođenje napada na neku drugu organizaciju”, rekao je Tomislav Bronzin, osnivač i direktor IT kompanije CITUS.
Bronzin je tijekom svoje prezentacije naveo slučaj u kojem je kompanija izgubila 22 tisuće eura nakon što je zaposlenica dobila e-mail u kojem je jedina promijenjena stavka bila podatak o primatelju. Kompanija je imala sigurnosnu proceduru: nalozi za plaćanje nisu se trebali slati e-mailom, a svaki je nalog trebalo dodatno provjeriti i odobriti. No, osoba koja je trebala dati potvrdu nije bila dostupna. Odobrenje je poslano, uplata je izvršena, a tek se nakon nekog vremena pokazalo da nešto nije u redu. Primjer je pokazao razliku između formalne sigurnosti i stvarne otpornosti. Pravilo može postojati, ali ako poslovni proces nije dizajniran tako da funkcionira i kada je odgovorna osoba nedostupna, prostor za pogrešku ostaje.
Priprema je ključna
Prema podacima Nacionalnog CERT-a za 2025. godinu, zabilježeno je 478 phishing incidenata, dok je ukupan broj prijavljenih kibernetičkih incidenata porastao 35,94 posto u odnosu na godinu prije.
“Svi smo na neki način povezani: poslovno, tehnološki i kroz dobavljače. Velike tvrtke sve češće od svojih manjih dobavljača traže ispunjavanje određenih sigurnosnih standarda i primjenu odgovarajućih mjera upravo zato što sigurnost jednog partnera može utjecati na sigurnost cijelog lanca”, upozorio je Bronzin.
Ključna poruka Cyber Praktikuma je da se kibernetička otpornost gradi prije incidenta – kroz pripremu ljudi, jasne odgovornosti, uspostavljene procese i njihovo redovito testiranje.
Važna obavijest:
Sukladno članku 94. Zakona o elektroničkim medijima, komentiranje članaka na web portalu Poslovni.hr dopušteno je samo registriranim korisnicima. Svaki korisnik koji želi komentirati članke obvezan je prethodno se upoznati s Pravilima komentiranja na web portalu Poslovni.hr te sa zabranama propisanim stavkom 2. članka 94. Zakona.Uključite se u raspravu