Poruka je napisana besprijekornim hrvatskim. Pošiljatelj zna vaše ime, funkciju i način na koji vam se nadređeni obično obraća. Traži hitno plaćanje, a pola sata poslije stiže i telefonski poziv. S druge strane čujete poznati glas koji potvrđuje zahtjev. Sve izgleda kao uobičajena poslovna komunikacija, osim što ni poruku ni poziv nije poslao vaš direktor.
Upravo takav scenarij opisuje Tomislav Vazdar, Principal Consultant u Riskoria Advising & Professional Services, upozoravajući na promjenu koja tvrtkama otežava prepoznavanje prijevara. Ono što je nekada zahtijevalo ozbiljnu pripremu, istraživanje i vrijeme napadača danas se može automatizirati.
„Agentska umjetna inteligencija nije donijela novu vrstu prijevare, nego je postojeću učinila gotovo besplatnom”, kaže Vazdar.
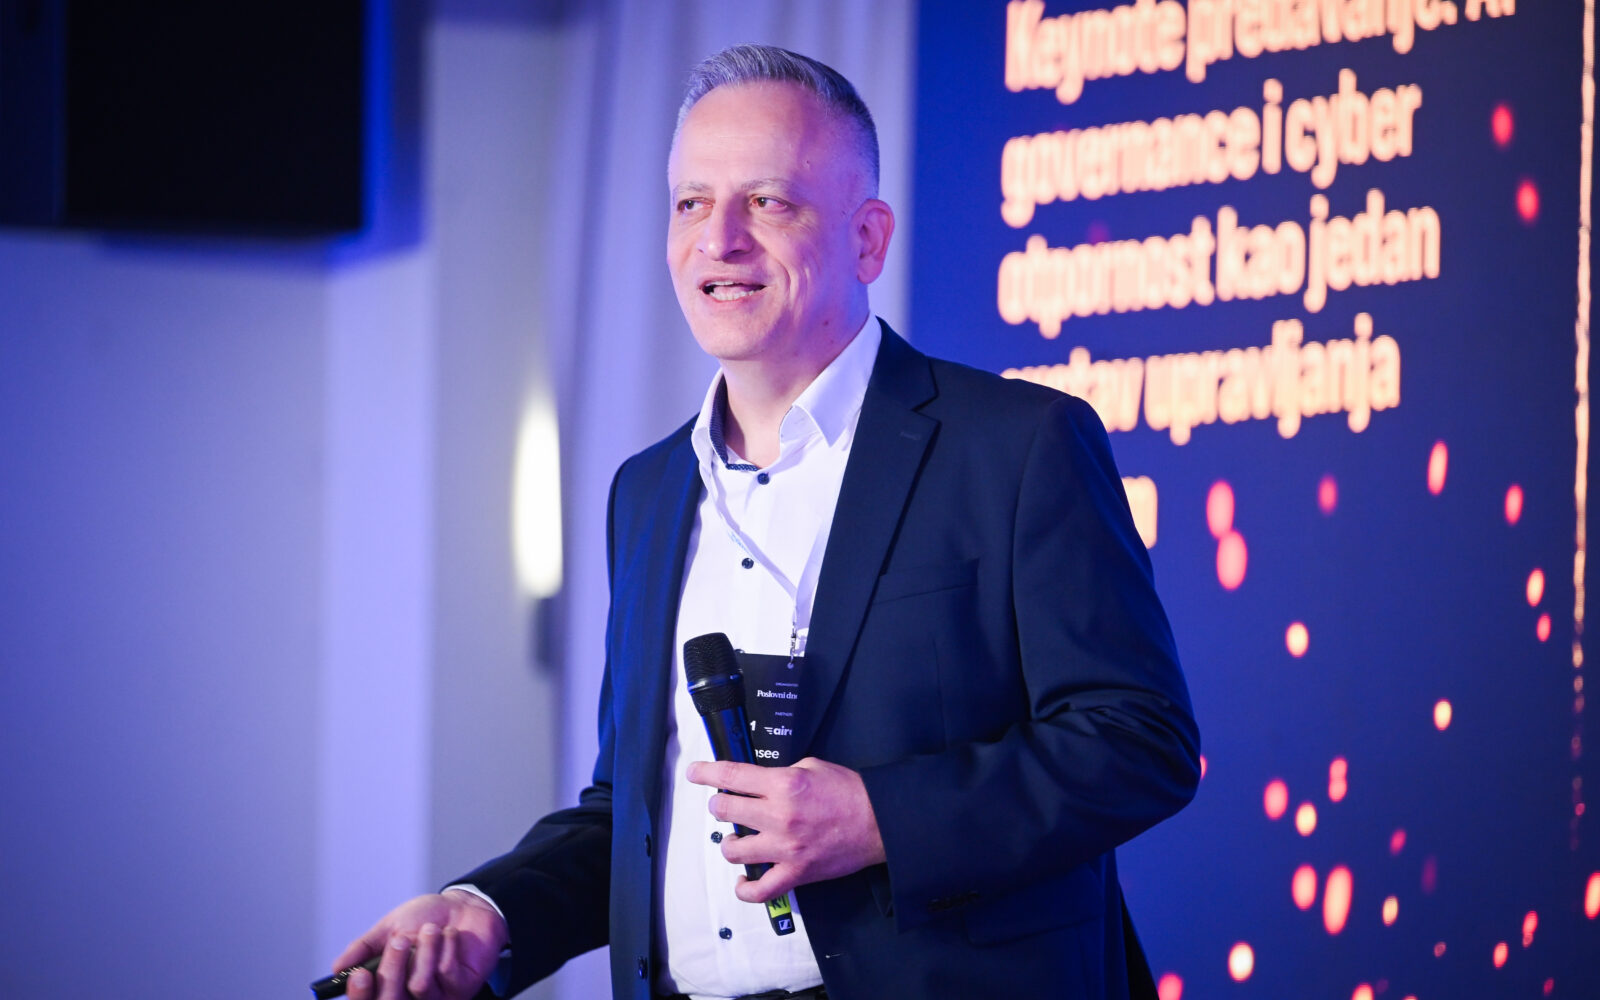
Kako uvesti umjetnu inteligenciju u poslovanje i istodobno ne povećati izloženost kibernetičkim napadima središnje je pitanje poslovnog programa #BizSecurity konferencije CyberGuard 2026., koju A1 Hrvatska i Centar za sigurniji internet organiziraju 15. listopada u zagrebačkom Mozaik Event Centru. Vazdar će ondje govoriti o agentskoj umjetnoj inteligenciji kao novoj kibernetičkoj prijetnji, od autonomnih napadača do pripreme organizacija i regulatornog odgovora.
Prijevara bez pogreške
Loša gramatika, neobičan izbor riječi i generičko obraćanje dugo su bili korisni znakovi upozorenja. Međutim, zaposlenik koji danas sumnjivu poruku procjenjuje samo prema tome koliko je dobro napisana može previdjeti puno važnije pitanje: tko je doista šalje i što njome pokušava postići?
„Personalizirana poruka, s imenom primatelja, njegovom funkcijom i tonom kojim piše nadređeni, nekad je zahtijevala sate istraživanja. Danas je agent izradi sam, u nekoliko sekundi i na besprijekornom hrvatskom. Sam pretraži javne izvore, složi profil osobe i napiše poruku koja zvuči kao da dolazi iz iste kuće”, objašnjava Vazdar.
Kod telefonskih prijevara, odnosno vishinga, upozorava na dodatni problem: za uvjerljiv klon glasa može biti dovoljna kratka snimka s javnog nastupa ili iz intervjua. Lažni glas, kaže, teško je prepoznati čak i kada je slušatelj upozoren na tu mogućnost.
Najopasniji dio takvog napada može biti način na koji se njegovi elementi nadovezuju. Telefonski poziv djeluje kao potvrda prethodno primljene poruke, pa zaposlenik dobiva dojam da je zahtjev već provjerio.
„Zaposlenicima pritom ne promiče pogreška u tekstu, jer nje više nema. Promiče im usklađenost napada. Poruka stiže e-poštom, a pola sata kasnije slijedi poziv ‘direktora’ koji je potvrđuje. Dva se kanala međusobno potvrđuju, a oba kontrolira isti napadač.”
Za tvrtku to znači da provjera mora imati unaprijed poznat put. Novi poziv ili dodatna poruka sami po sebi ne jamče vjerodostojnost ako ih je inicirala osoba koja traži uplatu.
Ovlasti otvaraju rizik
AI se pritom ne pojavljuje samo na strani napadača. Tvrtke ga uvode kako bi ubrzale obradu dokumenata, komunikaciju i svakodnevne zadatke. No između alata koji predlaže odgovor i agenta koji može samostalno izvršiti radnju postoji važna sigurnosna razlika.
„Rizik se najčešće ne otvara pri nabavi alata, nego u trenutku kad alat dobije pristup i ovlasti. Riječ je o pristupu e-pošti, dokumentima i poslovnim sustavima te o pravu da izvršava radnje u ime tvrtke”, ističe Vazdar.
Upozorava na scenarij u kojem agent čita poštu i ima ovlast pokrenuti plaćanje, a zlonamjerna uputa nalazi se u dokumentu koji obrađuje. Ako sustav takvu uputu prihvati kao legitimnu, pristup koji mu je dodijeljen radi učinkovitosti može postati sredstvo napada. OWASP među ključnim rizicima agentskih aplikacija prepoznaje upravo preusmjeravanje cilja agenta te zlouporabu njegova identiteta i ovlasti.
Drugi problem upravi može ostati gotovo nevidljiv: zaposlenici sami počinju koristiti AI alate, bez odobrenja i znanja organizacije. Pokušavaju si olakšati posao, ali tvrtka pritom nema pregled nad time gdje završavaju njezini dokumenti i podaci.
Vazdar upozorava na IBM-ovo istraživanje za 2026. Prema IBM-ovu prikazu rezultata, među organizacijama obuhvaćenima istraživanjem koje su doživjele povredu podataka udio onih koje su prijavile sigurnosne incidente povezane s neodobrenom upotrebom AI-ja porastao je s 20 na 43 posto. To nije udio svih incidenata, nego udio organizacija u promatranom uzorku.
Za početnu procjenu spremnosti, smatra Vazdar, uprava treba moći odgovoriti na četiri vrlo konkretna pitanja.
„Postoji li popis svih alata umjetne inteligencije koji se koriste? Je li za svaki poznato kojim podacima pristupa? Ima li svaki agent vlastiti identitet i trag o provedenim radnjama? Tko ga može zaustaviti i u kojem roku? Organizacija koja na ta pitanja ne može odgovoriti u jednom danu nije spremna za širu primjenu.”
Takav pregled pokazuje zna li tvrtka što je pustila u svoje poslovne procese, koje je ovlasti dodijelila i može li preuzeti kontrolu kada nešto pođe pogrešno.
Tri konkretna poteza
Prvi Vazdarov prijedlog upravama odnosi se na svakodnevne odluke koje mogu imati izravnu financijsku posljedicu.
„Prvi potez je pravilo drugog kanala. Svaki nalog za plaćanje, promjena broja računa i promjena ovlasti provjerava se na unaprijed poznatom broju, nikad kroz kanal kojim je zahtjev stigao. Pravilo vrijedi i za upravu, jer se upravo njezin glas najčešće klonira.”
Ključ je u unaprijed poznatom kontaktu. Nazvati broj naveden u sumnjivoj poruci značilo bi prepustiti napadaču i samu provjeru zahtjeva. Jednako je važno da pravilo vrijedi neovisno o hijerarhiji: hitnost i autoritet osobe koja traži uplatu ne smiju biti razlog za preskakanje provjere.
Drugi potez vraća pozornost na osnovnu zaštitu sustava.
„Drugi potez je zatvaranje dviju poznatih slabosti: nezakrpanih propusta na sustavima izloženima internetu i udaljenog pristupa bez višefaktorske provjere identiteta. Upravo kroz njih ulazi većina napada koji nisu ciljani, a osnovne mjere ih zaustavljaju”, kaže Vazdar.
Treći prijedlog tiče se spremnosti za trenutak kada incident već nastane. Tada tvrtka mora znati tko odlučuje, na temelju kojih kriterija i koliko brzo može pokrenuti odgovor.
„Treći potez je unaprijed definiran kriterij po kojem se incident smatra značajnim, uz imenovanu osobu ovlaštenu za tu odluku u bilo koje doba”, ističe.
Za subjekte obuhvaćene obvezom prijave značajnih incidenata važno je da rok počinje teći od saznanja za značajan incident. Hrvatska Uredba o kibernetičkoj sigurnosti predviđa rano upozorenje nadležnom CSIRT-u bez odgode, najkasnije u roku od 24 sata od tog trenutka.
Vazdar upozorava da se bez unaprijed dogovorenih kriterija dragocjeno vrijeme troši na interno usuglašavanje. Zato kibernetička sigurnost za upravu mora biti pitanje odgovornosti i provedbe, uz jasnu podršku zaposleniku koji posumnja u zahtjev.
„Tehnička zaštita zaustavlja poznate napade, pravila pokrivaju ono što tehnika propusti, a zaposlenik mora imati jasno ovlaštenje da zastane i provjeri, bez obzira na to tko ga požuruje. Sigurnost se ne kupuje, nego dokazuje.”
Otpornost cijele organizacije
Ta povezanost tehnologije, ljudi i upravljačkih odluka provlači se kroz poslovni program CyberGuarda. Ratko Mutavdžić, viši direktor za savjetovanje javnog sektora na globalnoj razini u Microsoftu, u uvodnom će predavanju govoriti o organizacijskoj prilagodljivosti u doba umjetne inteligencije i kibernetičke otpornosti. U središtu je sposobnost organizacije da kontinuirano mijenja način rada, razvija vještine i zadrži ljudsku odgovornost dok sve više procesa preuzima AI.
Kako prijeći od očekivanja do stvarne poslovne vrijednosti bez povećanja rizika raspravljat će Dario Rajn iz Podravke, Saša Jušić iz Infiga, Dubravko Kopričanec iz King ICT-a i Miloš Krunič iz NLB Lease&Goa.
Darija Korkut, CLO i CBO u tvrtki Resilient by design, kroz predavanje „Cyber Judgement iliti Human Firewall 2.0” otvorit će pitanje zašto informirani zaposlenici ipak donose pogrešne sigurnosne odluke. Naglasak će biti na utjecaju emocija, vremenskog pritiska i kognitivnih pristranosti te razvoju kritičkog mišljenja i otpornosti na manipulaciju.
Bojan Klasan, rukovoditelj realizacija ICT rješenja i usluga data centra u A1 Hrvatska, predavanjem „Tamo gdje živi cloud” približit će fizičku infrastrukturu na kojoj počivaju digitalne usluge: napajanje, hlađenje, mrežnu povezanost i sigurnosne mehanizme koji omogućuju kontinuitet poslovanja.
Uz #BizSecurity, konferencija donosi i program #BoljiOnline, posvećen sigurnosti djece i obitelji na internetu. Poslovnoj publici program otvara prostor za razgovor o pitanjima koja već ulaze u svakodnevni rad: kome vjerovati, koje ovlasti dati AI-ju i tko može zaustaviti proces kada se pojavi sumnja.
Sadržaj omogućio A1